
Мошенники атакуют родителей через банковские карты детей — эксперты отметили эффективность новой схемы
Мошенники начали использовать сообщения о подозрительных операциях по картам детей, чтобы атаковать их родителей. Под видом проверки злоумышленники зазывают жертв на фишинговые сайты, где выманивают логины, пароли, паспортные данные и коды из СМС. Эксперты предупреждают: такая комбинация позволяет не только получить доступ к счетам, но и использовать украденные данные для дальнейших атак.
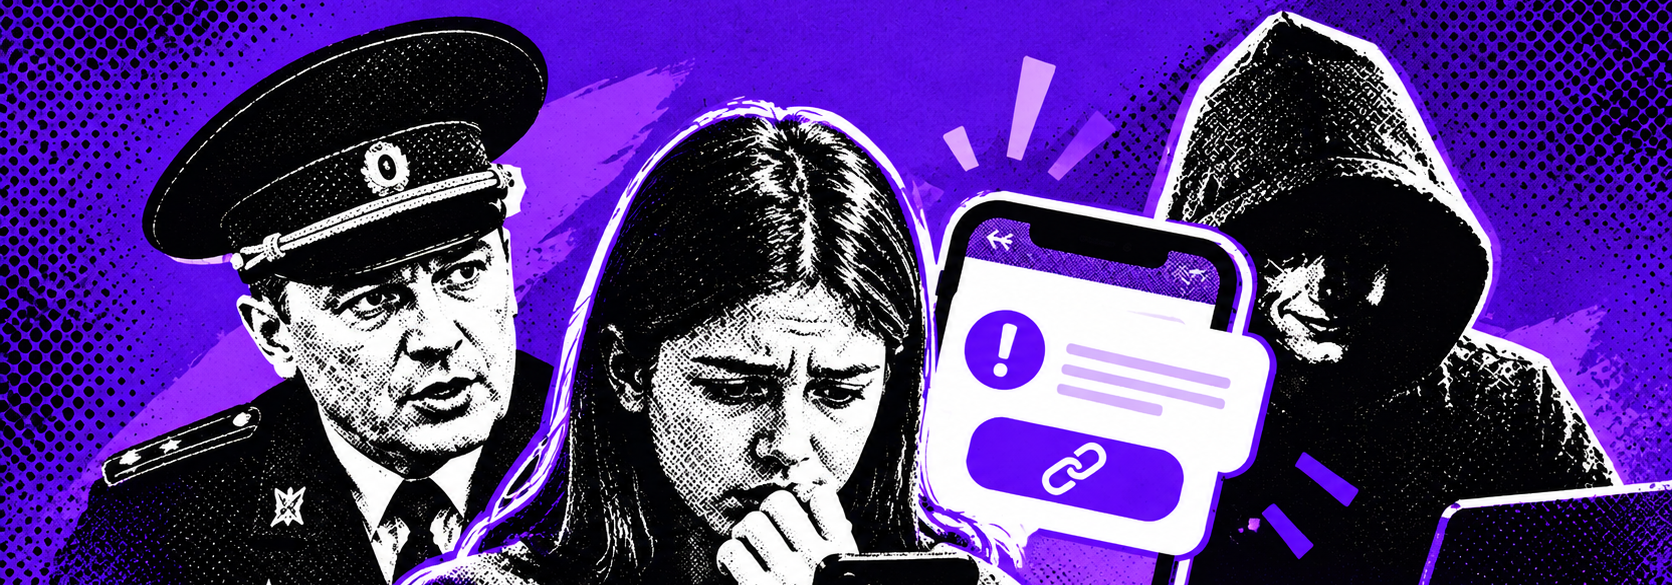
Мошенники придумали новую схему обмана: на телефон родителя приходит сообщение о подозрительной активности, связанной с банковской картой ребенка. После этого жертв просят подтвердить личность через фейковую ссылку, ворующую данные. Об этом пишет ТАСС со ссылкой на МВД РФ.
Накануне Дня Знаний была выявлена фишинговая кампания в родительских чатах. Основными угрозами исходящими от рассылок назывались хищение денег у родителей, кража учетных записей госсервисов у школьников и студентов, а также компрометация Google-аккаунтов преподавателей и репетиторов, писал SecPost. При этом, в первом полугодии 2026 года фишинговые рассылки от имени ФНС и «Госуслуг» стали особо эффективны: доля успешных атак составила 43% против 40% таких атак годом ранее.
Как пишет ТАСС, ссылаясь на данные МВД, мошенники прилагают в сообщении ссылку для «прохождения проверки», которая имитирует реальный онлайн-сервис. Сам фишинговый сайт просит указать копию паспорта, логин и пароль от банковского приложения и другие банковские и персональные данные. В МВД отметили: получив информацию, злоумышленники могут попытаться получить доступ к счету, украсть деньги или оформить кредит по данным жертвы.

В ведомстве порекомендовали не переходить по ссылкам из подозрительных сообщений о банковских транзакциях, не вводить банковскую информацию на сторонних сайтах и не передавать посторонним лицам логины, пароли и коды из СМС. В МВД обозначили важность того, чтобы родители предупредили подростков, что о любых сообщениях, в которых идет речь о «подозрительных операциях», стоит сообщать взрослым.
Мнение экспертов
Председатель совета по противодействию технологическим правонарушениям КС НСБ России Игорь Бедеров назвал схему с якобы подозрительной операцией по карте ребенка «классикой социальной инженерии». Эксперт подчеркнул, что в таком случае уязвимость находится не в банковской системе, а в психологии родителей. «Эмоциональный крючок выбран очень точно. Родитель мгновенно переключается с рационального анализа на защиту ребенка», — объяснил Бедеров.
Собеседник редакции подчеркнул, что сообщение от мошенника может выглядеть правдоподобно, поскольку карты подростков часто бывают привязаны к родительским счетам и семейным лимитам. По мнению эксперта, важен и факт того, что сама тема детских финансов менее привычна для критики, так как многие думают, что ребенок не представляет интереса для серьезных аферистов, значит, сигнал от банка вполне реален. «Добавьте срочность — подозрительная транзакция, блокировка, проверка, угроза кредита», — уточнил Бедеров.
Руководитель отдела мониторинга и защиты информационной безопасности компании М.Видео Владимир Садовский подчеркнул, что технически такая схема довольно проста: «Мошенникам достаточно сделать страницу, похожую на банковскую, либо прислать ссылку на оплату через СБП». Эксперт сходится с Бедеровым во мнении, что главная ставка здесь на эмоциях, поскольку родитель может среагировать быстро, не проверяя детали, если речь идет о ребенке.
Председатель КС НСБ, в свою очередь, отметил, что наибольшую ценность в схеме представляет не сама карта, а связка, которая включает в себя доступ к банковскому приложению, паспортные данные и возможность получить код из СМС. «Карта с CVV — это быстрый, но ограниченный товар, т. к. по ней можно пытаться оплачивать покупки, однако многие операции требуют подтверждения», — подчеркнул Бедеров.
Логин, пароль и коды от приложений же, как заявил эксперт, обеспечивают злоумышленникам прямой доступ к счетам, переводам, кредитным продуктам и изменению контактных данных. По мнению собеседника SecPost, копия паспорта в руках мошенников превращает разовую кражу в долгосрочную проблему, так как при их помощи можно от имени человека оформить займы, карты, SIM-карты, аккаунты на криптобиржах, а также попытаться зарегистрировать фирму.
«Максимальный ущерб возникает, когда все это собирается в один набор — фактически цифровой образ человека. Тогда мошенники могут не только снять деньги сейчас, но и годами использовать личность», — обобщил эксперт.
Бедеров объяснил, что помимо этого, похищенные в результате фишинговой атаки данные попадают в фишинговый кит — набор скриптов, который собирает введенное и отправляет организатору. Собеседник уточнил, как работает такой скрипт: «Проверяется, валидны ли логин и пароль, есть ли доступ, можно ли получить код. Если нужен код, жертву могут дожать звонком якобы из банка или службы безопасности».
Также эксперт подчеркнул, что мошенники выводят деньги через цепочку карт, счетов и электронных кошельков, для чего используются дропы — люди, принимающие переводы за вознаграждение. Бедеров указал: персональные данные почти никогда не остаются у одного преступника, а продаются на теневых форумах, в Telegram-ботах, обменниках или передаются партнерам по цепочке.
«Поэтому один слив может годами всплывать в разных схемах. Это уже не просто кража, а конвейер с разделением труда», — закончил председатель КС НСБ.
Садовский подчеркнул, что современные браузеры и почтовые сервисы сегодня хорошо блокируют уже известный фишинг. Тем не менее CISO заметил, что новые сайты могут какое-то время оставаться незамеченными, поэтому мошенники постоянно меняют домены и ссылки.
Читайте также