«Видим тренд на увеличение атак изнутри страны»: РКН построит эшелон защиты на ТСПУ и личный кабинет для владельцев ресурсов
В 2026 году на базе Национальной системы противодействия DDoS-атакам планируют запустить систему обнаружения вторжений: она должна усилить борьбу с атаками изнутри страны. Система будет анализировать трафик защищаемых объектов, а владельцы ресурсов получат личный кабинет с информацией об атаках и функцией управления защитой. Эксперты оценивают инициативу осторожно: при огромных объемах операторских данных возникает вопрос о глубине анализа и производительности. Отдельно обсуждается создание базы вредоносных доменов — ее эффективность против C2 через легитимные облака вызывает вопросы.
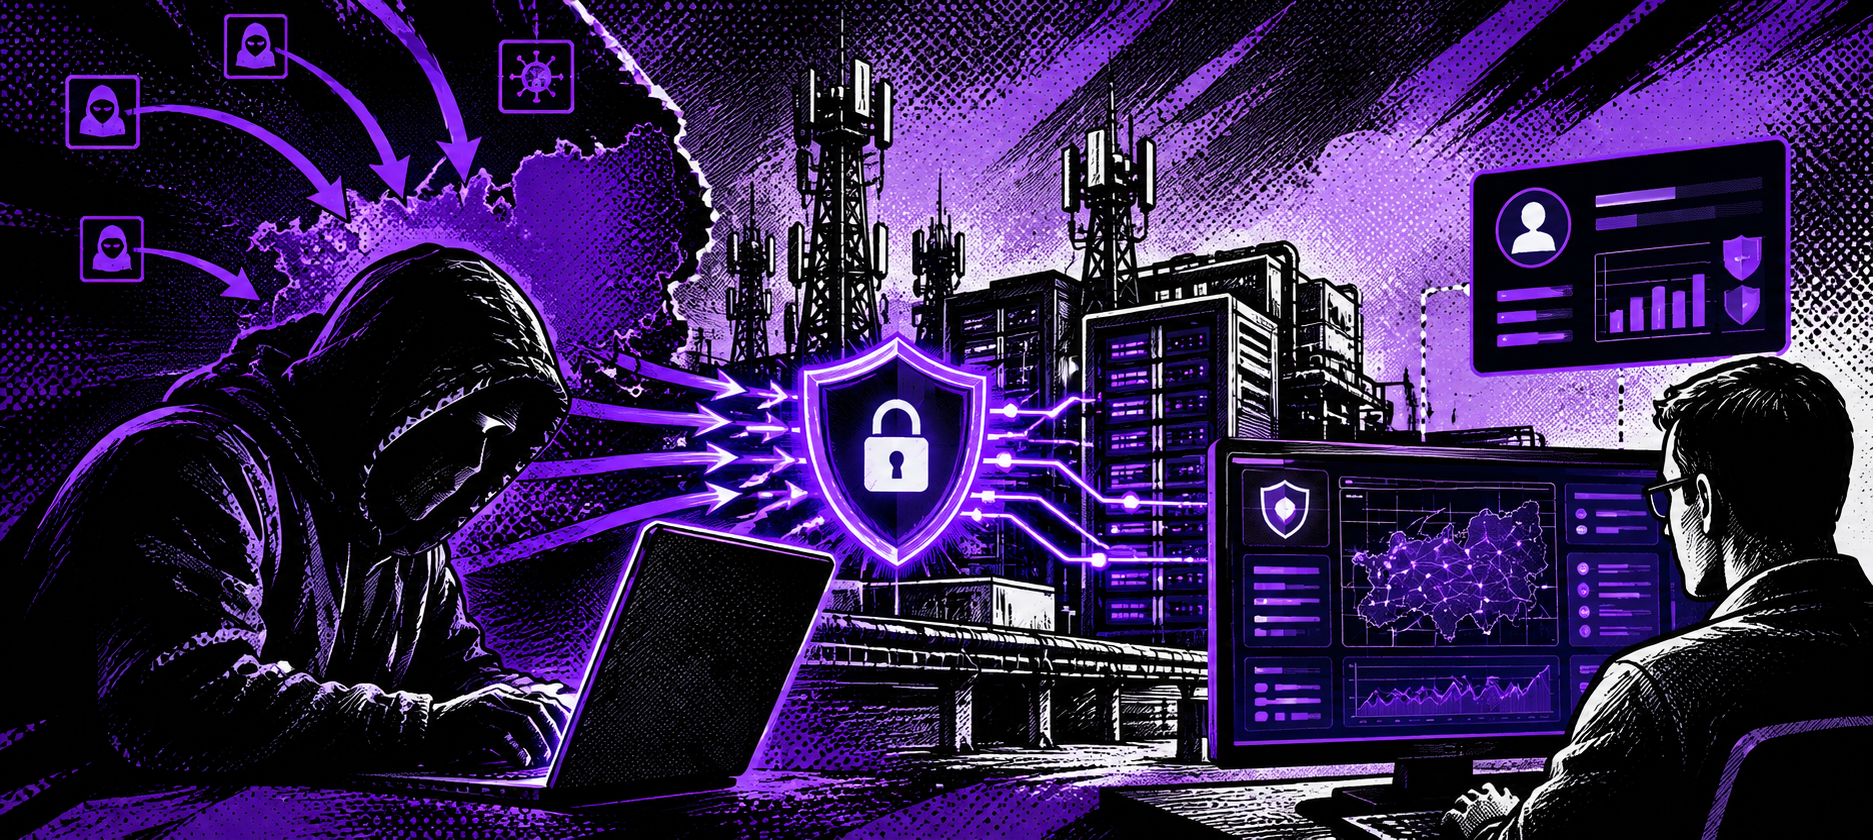
В 2026 году на базе Национальной системы противодействия DDoS-атакам (НСПА) планируют запустить систему обнаружения вторжений. Эта система должна усилить борьбу с кибератаками внутри страны, заявил 22 октября директор Центра мониторинга и управления сетью связи общего пользования РКН Владислав Смирнов.
«Мы видим тренд на увеличение атак изнутри страны, и мы готовимся к тому, чтобы сформировать эшелон защиты при помощи ТСПУ для отражения источников атак внутри России. Планируется создание личного кабинета владельца защищаемых ресурсов, в котором будет доступ к информации об атаках, различной аналитике, а также функция управления защитой», — приводит слова Смирнова «Интерфакс».
Смирнов также добавил, что система обнаружения вторжений будет действовать на основе данных трафика защищаемых объектов. Это позволит выявлять признаки компрометации защищаемой инфраструктуры.

Смогут ли ТСПУ выявлять вторжения: что говорят эксперты
«Я бы сначала посмотрел, сколько вторжений система обнаруживает при обычной нагрузке и как часто ошибается, — отмечает старший партнер ИТ-интегратора „Энсайн“ Алексей Постригайло. — Большая передача данных может оказаться резервной копией, а содержимое зашифрованного соединения снаружи скрыто. Понадобятся записи с сервера клиента. Расположение источника атаки в России этого ограничения не снимает».
Аналитик угроз GSOC компании «Газинформсервис» Владислав Шелепов отметил, что у ТСПУ уже есть возможности анализа сетевого трафика, поэтому использовать их для обнаружения подозрительной активности «вполне реально». Однако такую систему стоит рассматривать скорее как дополнительный источник телеметрии, но не замену основным. «Главный вопрос — насколько глубоко получится проводить анализ при огромных объемах операторского трафика без потери производительности», — отметил Шелепов.
Руководитель сервисов Центра кибербезопасности компании «Кросстех» Дмитрий Ерёменко также обратил внимание на то, что внедрение дополнительных «слоев» анализаторов трафика вероятно «потребует дополнительных затрат как со стороны регулятора, так и со стороны операторов связи, на сетях которых располагается ТСПУ».
«Как мы ранее видели, подобные проблемы с нагрузкой уже вызывали сложности при массовой блокировке запрещенных на территории РФ ресурсов», — напомнил Ерёменко.
Впрочем, если реализация проекта будет постепенной, с параллельной оптимизацией действующих и внедряемых механизмов, то риски можно минимизировать — и после этого двигаться в сторону более глубокой аналитики. «В противном случае дальнейшее расширение функциональности ТСПУ рискует привести к дополнительным проблемам с доступностью и качеством связи», — подчеркнул эксперт.
Личный кабинет и государственный Threat Intelligence: чего ждут от новой системы
Создание личного кабинета владельца защищаемых ресурсов, в котором будет содержаться информация об атаках и различная аналитика, по словам экспертов, имеет потенциал. Шелепов считает, что такой инструмент позволит компаниям получать информацию об атаках на инфраструктуру в реальном времени. Но для полноценного использования желательна возможность получать конкретные индикаторы компрометации с контекстом о том, что это за активность и почему она признана подозрительной.
«И хотелось бы, чтобы данные могли передаваться автоматически через API, желательно с поддержкой STIX/TAXII, чтобы их можно было сразу загружать в TIP, SIEM и другие СЗИ», — отметил Шелепов.
Ерёменко напомнил, что это уже не первая попытка создать «государственный Threat Intelligence»: сейчас НКЦКИ и ФинЦЕРТ поддерживают обмен индикаторами компрометации между своими участниками. Однако, по его мнению, есть риск, что новая система от РКН станет «еще одной обособленной базой, которая будет предоставлять преимущественно узкоспециализированные сетевые фиды». Эксперт подчеркнул, что создание полноценного государственного TI потребует не только инициативы регулятора, но и привлечения участников рынка, которые могли бы делиться актуальными данными и дополнять информацию, необходимую для эффективной работы системы.
«Скорее всего, в данном пункте цель регулятора в том, чтобы дать дополнительный информационный инструмент не столько корпоративным SOC, сколько владельцам информационных ресурсов, которые не имеют собственных средств и ресурсов для качественного мониторинга и реагирования», — предположил Ерёменко.
Шелепов также обратил внимание на другой важный момент: новой системе необходим процесс обратной связи по ложным срабатываниям, чтобы оперативно и качественно редактировать и валидировать поток данных. «Без этих возможностей кабинет рискует остаться инструментом отчетности», — указал эксперт.
Постригайло отметил, что с точки зрения защиты организации от будущего личного кабинета нужна возможность получать предупреждения в мониторинг компании-защитника. Среди пожеланий — время и адреса соединения, чтобы найти запись на сервере, а причина тревоги должна объясняться в сообщениях.
«Если предупреждение основано на чужих сведениях, важно знать их источник и дату проверки. При ручном скачивании отчетов инженер будет тратить время на сбор данных, задерживая проверку. Также важно предусмотреть быструю отмену ошибочных ограничений. Если защита остановила обмен между системами заказчика, ждать ответа несколько часов нельзя», — подчеркнул эксперт.
База вредоносных доменов: поможет ли она против C2 через легитимные облака
Также в РКН планируют создание базы вредоносных и подозрительных доменов на основе базы данных Национальной системы доменных имен. Таким образом рассчитывают выявлять фишинговые кампании и домены, используемые для организации каналов управления вредоносным программным обеспечением.
«Самое главное, чтобы информация в данных системах была актуальной и своевременной, а не появлялась в результатах уже нашумевших атак. Если база будет содержать действительно релевантную для российской специфики информацию, многие компании с радостью бы использовали ее как дополнительный источник в своих системах защиты», — считает Ерёменко.
Отвечая на вопрос о том, насколько такой метод будет эффективен в борьбе с использованием со стороны злоумышленников легитимных облачных сервисов для C2-коммуникаций, Ерёменко признал: такая практика действительно не нова, и современные решения по анализу трафика и выявлению вредоносной активности ориентируются в первую очередь на признаки самой атаки, а не только на репутацию IP-адресов или доменов. «Анализируются характер запросов, поведенческие аномалии и другие признаки компрометации», — указал эксперт.
Шелепов отметил, что с C2 действительно может быть чуть сложнее: блокировать домен полностью нельзя, так как это затронет обычных пользователей. Поэтому помимо репутационной базы нужен анализ характера DNS-запросов и сетевой активности.
Постригайло считает, что база доменов может помочь в проверке известных угроз. Но когда зараженная программа получает команды через обычное облако, одного доменного имени уже недостаточно, поскольку защищаемый клиент может хранить там документы.
«Заблокировав весь сервис, мы сами лишим его доступа к рабочим файлам. Поэтому потребуется проверить программу на компьютере и ее обращения к облаку. В базе должны оставаться проверяемые основания включения адреса. Устаревшие сведения нужно пересматривать, ошибочные записи удалять быстро», — считает эксперт.
Читайте также