DataSuckers взяла ответственность за атаку на Tez Tour: хакеры заявили о 395,5 млн похищенных записей и продаже базы «пробив-боту»
Ответственность за атаку на российского туроператора Tez Tour взяла группировка DataSuckers: хакеры утверждают, что похитили 395,5 млн записей клиентов — бронирования, заказы туров, данные отелей и финансовые транзакции. Как рассказал представитель группировки SecPost, полученную базу уже якобы продали одному из «пробив-ботов», поэтому любой, кто закажет «пробив номера», сможет получить полную информацию о человеке.
Ответственность за атаку на российского туроператора Tez Tour взяла группировка DataSuckers. Хакеры утверждают, что в ходе атаки были похищены 395,5 млн записей, касающихся клиентов компании. Полученные взломщиками данные якобы были проданы сервису «пробива», предназначенному для получения персональных данных граждан через инсайдеров, рассказали SecPost взломщики.
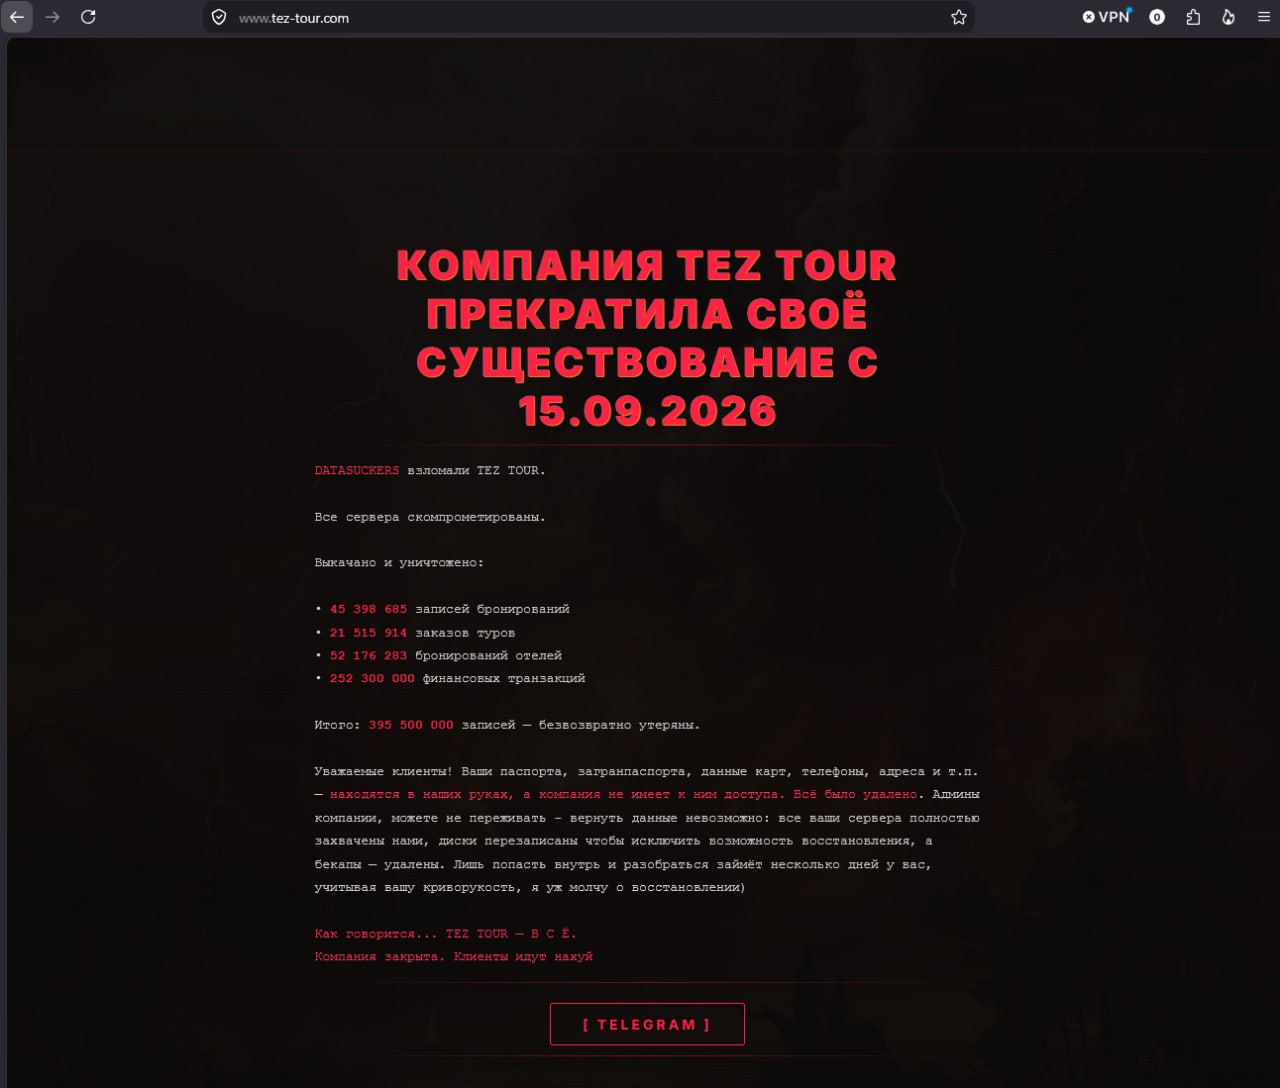
Как утверждают хакеры из DataSuckers, в ходе кибератаки было выкачано и уничтожено 45,9 млн записей бронирования, 21,5 млн заказов туров, 52,1 млн бронирований отелей, 252,3 млн финансовых транзакций. Утверждается, что «395,5 млн записей безвозвратно утеряно».
«Уважаемые клиенты! Ваши паспорта, загранпаспорта, данные карт, телефоны, адреса и т. п. — находятся в наших руках, а компания не имеет к ним доступа. Все было удалено. Админы компании, можете не переживать — вернуть данные невозможно: все ваши сервера полностью захвачены нами, диски перезаписаны, чтобы исключить возможность восстановления, а бэкапы — удалены», — следовало из заявления хакеров, размещенного на сайте оператора.

Из публикаций в Telegram-канале атакующих следует, что взломщики находились в системе Tez Tour около двух недель, расширяя права доступа, в итоге получив полный доступ к инфраструктуре. «Админы не удосужились даже обновлять серверное ПО, используя уязвимые версии. А бэкапы хранились на том же сервере, где и лежал сайт», — сказано в сообщении.
Хакеры также подчеркнули, что взлом «не связан с политической ситуацией».
Корреспондент SecPost связался с представителем DataSuckers. Собеседник заявил, что группировка действует около полугода — и уже успела взломать несколько других крупных ресурсов. Целью операции в группировке называют финансовую выгоду.
«Из системы данные мы удалили, везде, где смогли: основная база, бэкапы. У нас на руках их полная база. Что с ней будет? Буквально сегодня ночью она была продана за достаточно солидную сумму одному из „пробив-ботов“. Теперь каждый, кто захочет „пробить номер“, и он есть в Tez Tour — будет получать полную информацию по человеку, которая была в БД», — заявил собеседник редакции.
В DataSuckers оценили защищенность Tez Tour «ниже средней». Хакеры утверждают, что 80% атаки удалось выполнить за одну ночь — это дало доступ ко всем базам.
«Если знать, как атаковать — это было довольно легко. По моим наблюдениям, недавно кто-то уже пытался их ломать, тем же путем, что и я. Но, видимо, не доломал», — говорит хакер.
Взломщик утверждает, что компания не имела системы мониторинга: не было наблюдения за логами входа в систему, действий и прочего. При этом использовалось устаревшее ПО, а бэкапы хранились на тех же ресурсах, которые доступны при взломе основного сайта. Такое решение хакер называет «довольно любопытным».
16 сентября Tez Tour опубликовала заявление по поводу атаки. Компания подтверждает, что столкнулась с «инцидентом в области информационной безопасности, затронувшим определенные части ее ИТ-инфраструктуры». Утверждается, что инцидент локализован, а технические специалисты и группы по ИБ «проводят всесторонние проверки безопасности соответствующих систем». Доступ к некоторым системам и сервисам временно ограничили в целях предосторожности.
«Процесс восстановления уже начался и осуществляется постепенно и контролируемым образом. Системы и сервисы будут восстанавливаться по мере завершения необходимых проверок безопасности с целью обеспечения безопасного и стабильного возвращения к полной функциональности», — следует из заявления компании.
Информации, подтверждающей или опровергающей утечку данных клиентов компании, в заявлении не приводится. SecPost направил запрос в Tez Tour, чтобы уточнить эту информацию. На момент выхода материала ответ не поступил.
Об атаке на Tez Tour стало известно 15 сентября. Коммерческий директор туроператора Воскан Арзуманов заявил, что инцидент затронул работу сайта компании, однако «на текущий момент признаков компрометации данных туристов и партнеров не выявлено», писал SecPost.
SecPost ведет реестр кибератак на российские организации.
Читайте также