Атаки на Россию идут через 12 стран: из Китая и США бьют по промышленности, из ОАЭ и Нидерланд — по IT
В III квартале 2026 года источники кибератак на инфраструктуру российского рынка охватили 12 стран. Основными источниками атак на тяжелую промышленность стали Китай (32%) и США (22%), а на IT-сектор — ОАЭ (24%) и Нидерланды (16%). Эксперт отметил, каждая десятая успешная кибератака в мире была направлена на промышленность, а 49% таких атак привели к остановке основного процесса. Эксперты предупреждают: ASN показывает лишь источник трафика, а не национальность атакующих, и приписывать сети злые намерения некорректно.
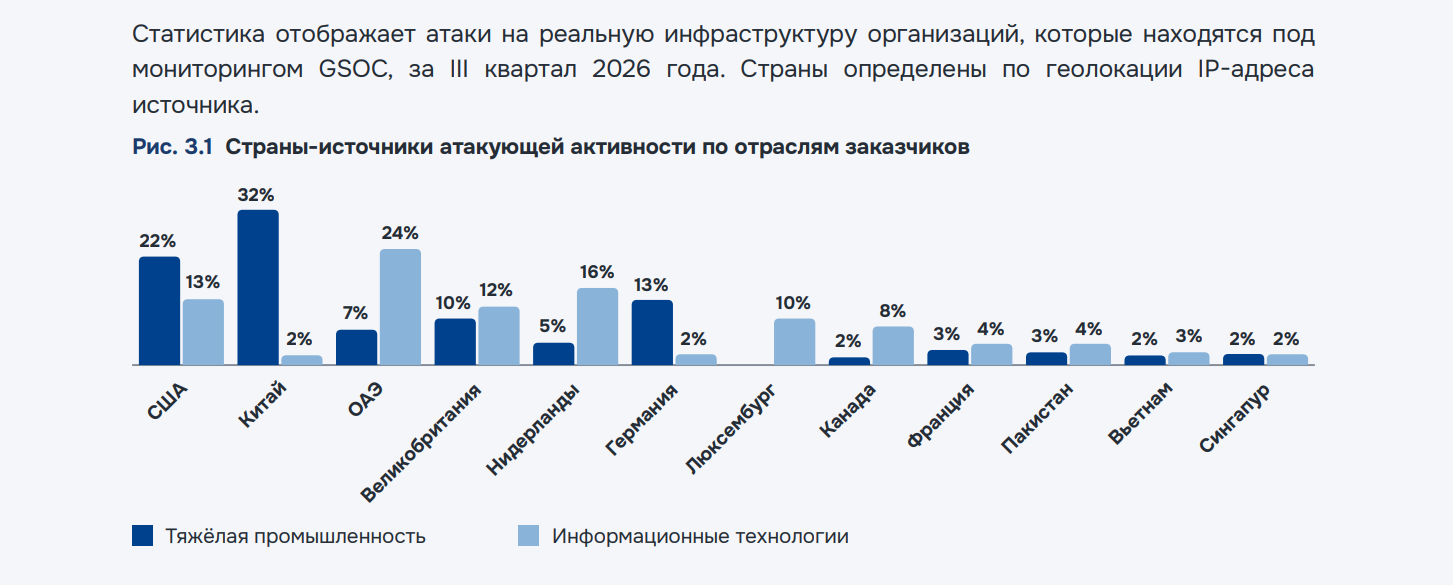
Статистика атак на реальную инфраструктуру организаций за III квартал 2026 года показала географическое разнообразие. 12 стран фигурируют в IP-адресах, связанных с атаками на инфраструктуру рынка РФ. Об этом написано вквартальном отчете «Газинформсервиса» по ландшафту угроз.
Ранее стало известно, что новых CVE стало больше на 79%. У каждой же третьей уязвимости эксплойт появляется в день публикации, из-за чего у ИБ-специалистов нет запаса времени на установку обновлений. Публичный же PoC получил 546 новых CVE, из которых 192 имеют критический уровень. SecPost делал материал об этом.
Исследователи выявили, что в III квартале 2026 года основными источниками атак на тяжелую промышленность стали Китай (32% атак) и США (22%), а на IT-сектор — ОАЭ (24%) и Нидерланды (16%). Среди других заметных источников атак на промышленность фигурируют Германия (13%) и Великобритания (10%), а на IT — США (13%) и Великобритания (12%). К остальным атакам относятся Люксембург, Канада, Франция, Пакистан, Вьетнам и Сингапур.
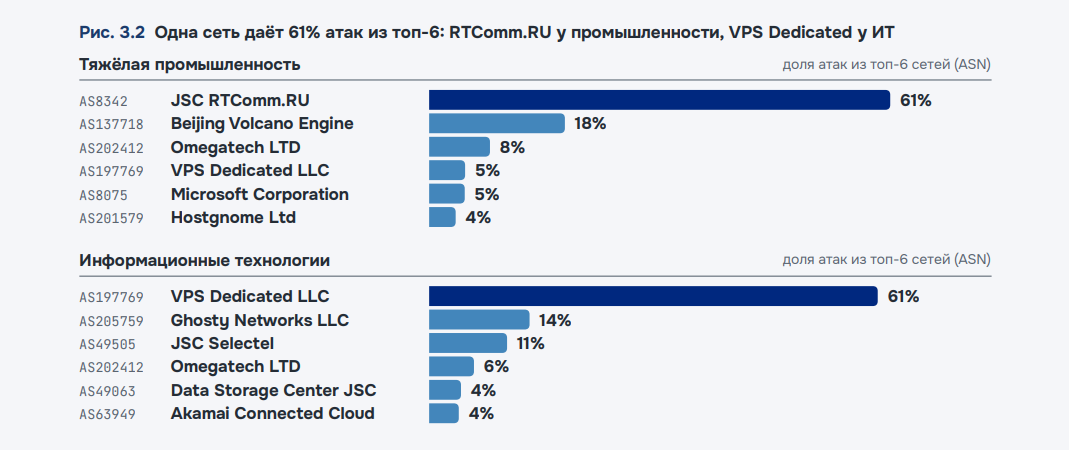
Тем не менее независимый ИБ-эксперт и автор Telegram-канала «Топ Кибербезопасности» Денис Батранков подчеркнул, что ASN (Autonomous System Number) — это просто группа IP-адресов, которая чаще всего принадлежит конкретному телеком-оператору.
ASN (Autonomous System Number — номер автономной системы) — уникальный числовой идентификатор, который присваивается автономной системе (AS) в интернете.

«Он (ASN) лишь показывает, откуда пришел атакующий трафик, неверно говорить, что это доказывает национальную принадлежность атакующих» — отметил собеседник SecPost. Одна ASN, по мнению Батранкова, может давать 61% в статистике только из-за того, что в ней много IP и арендованных серверов, либо же крупный оператор попросту массово использует эту инфраструктуру.
«Важно не приписывать ASN злые намерения: это лишь сеть, то есть это «арендодатель» или транзитный узел, а не тот, кто совершает атаки» — заключил эксперт.
Помимо этого, анализ сетей-источников показал высокую концентрацию атак. Так, на JSC RTComm.ru приходится 61% атак среди шести ведущих ASN в тяжелой промышленности, а на VPS Dedicated LLC — 61% в IT-секторе. Следующими по доле в промышленности идут Beijing Volcano Engine (18%) и Omegatech LTD (8%), а в IT — Ghosty Networks LLC (14%) и JSC Selectel (11%).
В отчете УЦСБ SOC за первое полугодие 2026 года указано, что промышленность и автоматизированные системы управления (АСУ) — одни из главных объектов кибератак. Так, вредоносные объекты блокировались на 16% компьютеров АСУ в РФ. При этом статистика подчеркивает, что количество таких компьютеров, атакованных шифровальщиками, выросло в 2,3 раза по сравнению с предыдущим периодом.
При этом было отмечено, что фишинг, кража учетных данных и эксплуатация веб-уязвимостей сохраняют ведущие позиции в структуре инцидентов. Фишинг составил 68% от всех атак, шифровальщики — 21%, а атаки через подрядчиков — 26%.
Руководитель направления аналитических исследований Positive Technologies Ирина Зиновкина в комментарии для SecPost указала, что в третьем квартале 2026 года каждая десятая успешная кибератака в мире была направлена на промышленность, а более половины (57%) из таких атак были реализованы при помощи вредоносного ПО.
Эксперт выделила, что в топе находятся шифровальщики (55%) и ВПО для удаленного управления (43%). Большая часть атак на промышленность в третьем квартале, подчеркнула Зиновкина, закончилась утечкой конфиденциальных данных, при этом половина (49%) привела к остановке основного процесса.
Исследователи из «Газинформсервиса» также подчеркнули, что Болгария, США и Россия дают 35% атак на ханипоты. За III квартал 2026 года на ханипоты ARKTIS было совершено 17,9 млн атак из 177 стран, при этом на 6 стран приходится 64% всех атак.
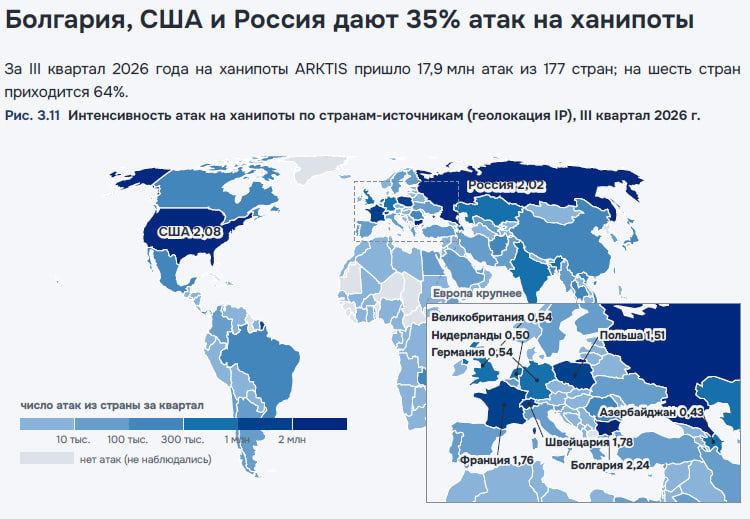
Ханипот — специальная уязвимая или имитирующая реальную систему приманка (сервер, база данных, роутер), созданная для привлечения киберпреступников и анализа их действий.
Читайте также