На цифровых рубежах: кто и как защищает критическую инфраструктуру в российских государственных учреждениях
В конце минувшего февраля Правительство РФ утвердило перечень объектов критической информационной инфраструктуры (КИИ) в 14 сферах и областях, за которые отвечают конкретные ведомства. При этом уровнем выше находятся объекты КИИ государственных учреждений, от которых напрямую зависит функционирование всего госаппарата. SecPost разбирался, кто и как сегодня защищает критическую инфраструктуру в российских государственных учреждениях, а также как меняются требования к обеспечению ее безопасности.
Что относится к объектам КИИ в государственных учреждениях
До 2025 года в России действовали универсальные критерии значимости объектов КИИ для всех отраслей. Их устанавливал федеральный закон от 26 июля 2017 года № 187-ФЗ «О безопасности КИИ РФ». Закон был принят для защиты важнейших объектов информационной инфраструктуры страны и регулирования мер безопасности в отношении объектов КИИ, которые изначально не делились по отраслям.
Однако все изменилось с выходом Распоряжения Правительства РФ № 360-р от 26 февраля 2026 года, состоящего из 14 разделов. Каждый из них содержит исчерпывающий список объектов КИИ, которые автоматически считаются значимыми для компаний конкретных сфер и отраслей. В то же время вышестоящие объекты КИИ государственных учреждений не вошли в этот классификатор.
Как отмечает бизнес-партнер по кибербезопасности Cloud.ru Юлия Липатникова, защита КИИ в государственных структурах имеет ряд принципиальных отличий от коммерческого сектора. Государственные информационные системы (ГИС) насчитывают тысячи объектов КИИ, и последствия сбоев в их работе могут привести к утечке конфиденциальной информации, нарушению общественной безопасности и даже возникновению угроз национальной безопасности РФ.

По словам руководителя направления компании «Газинформсервис» Романа Рогозина, к типовым объектам КИИ в сфере госучреждений можно отнести федеральные государственные информационные системы (ФГИС), отраслевые и региональные информационные системы, а также инфраструктурные и информационно-телекоммуникационные сети.
«Распоряжением Правительства РФ № 360-р утвержден единый перечень из 397 типовых отраслевых объектов КИИ, и категорирование объектов теперь выполняется через сопоставление с этим перечнем, понятие «критические процессы» было исключено. Это одновременно и упрощает, и ужесточает процесс: объект либо есть в перечне и должен соответствовать требованиям, либо его в перечне нет, а значит, и категорирование не нужно проводить», — добавила Юлия Липатникова.
Как госучреждения должны обеспечивать безопасность объектов КИИ
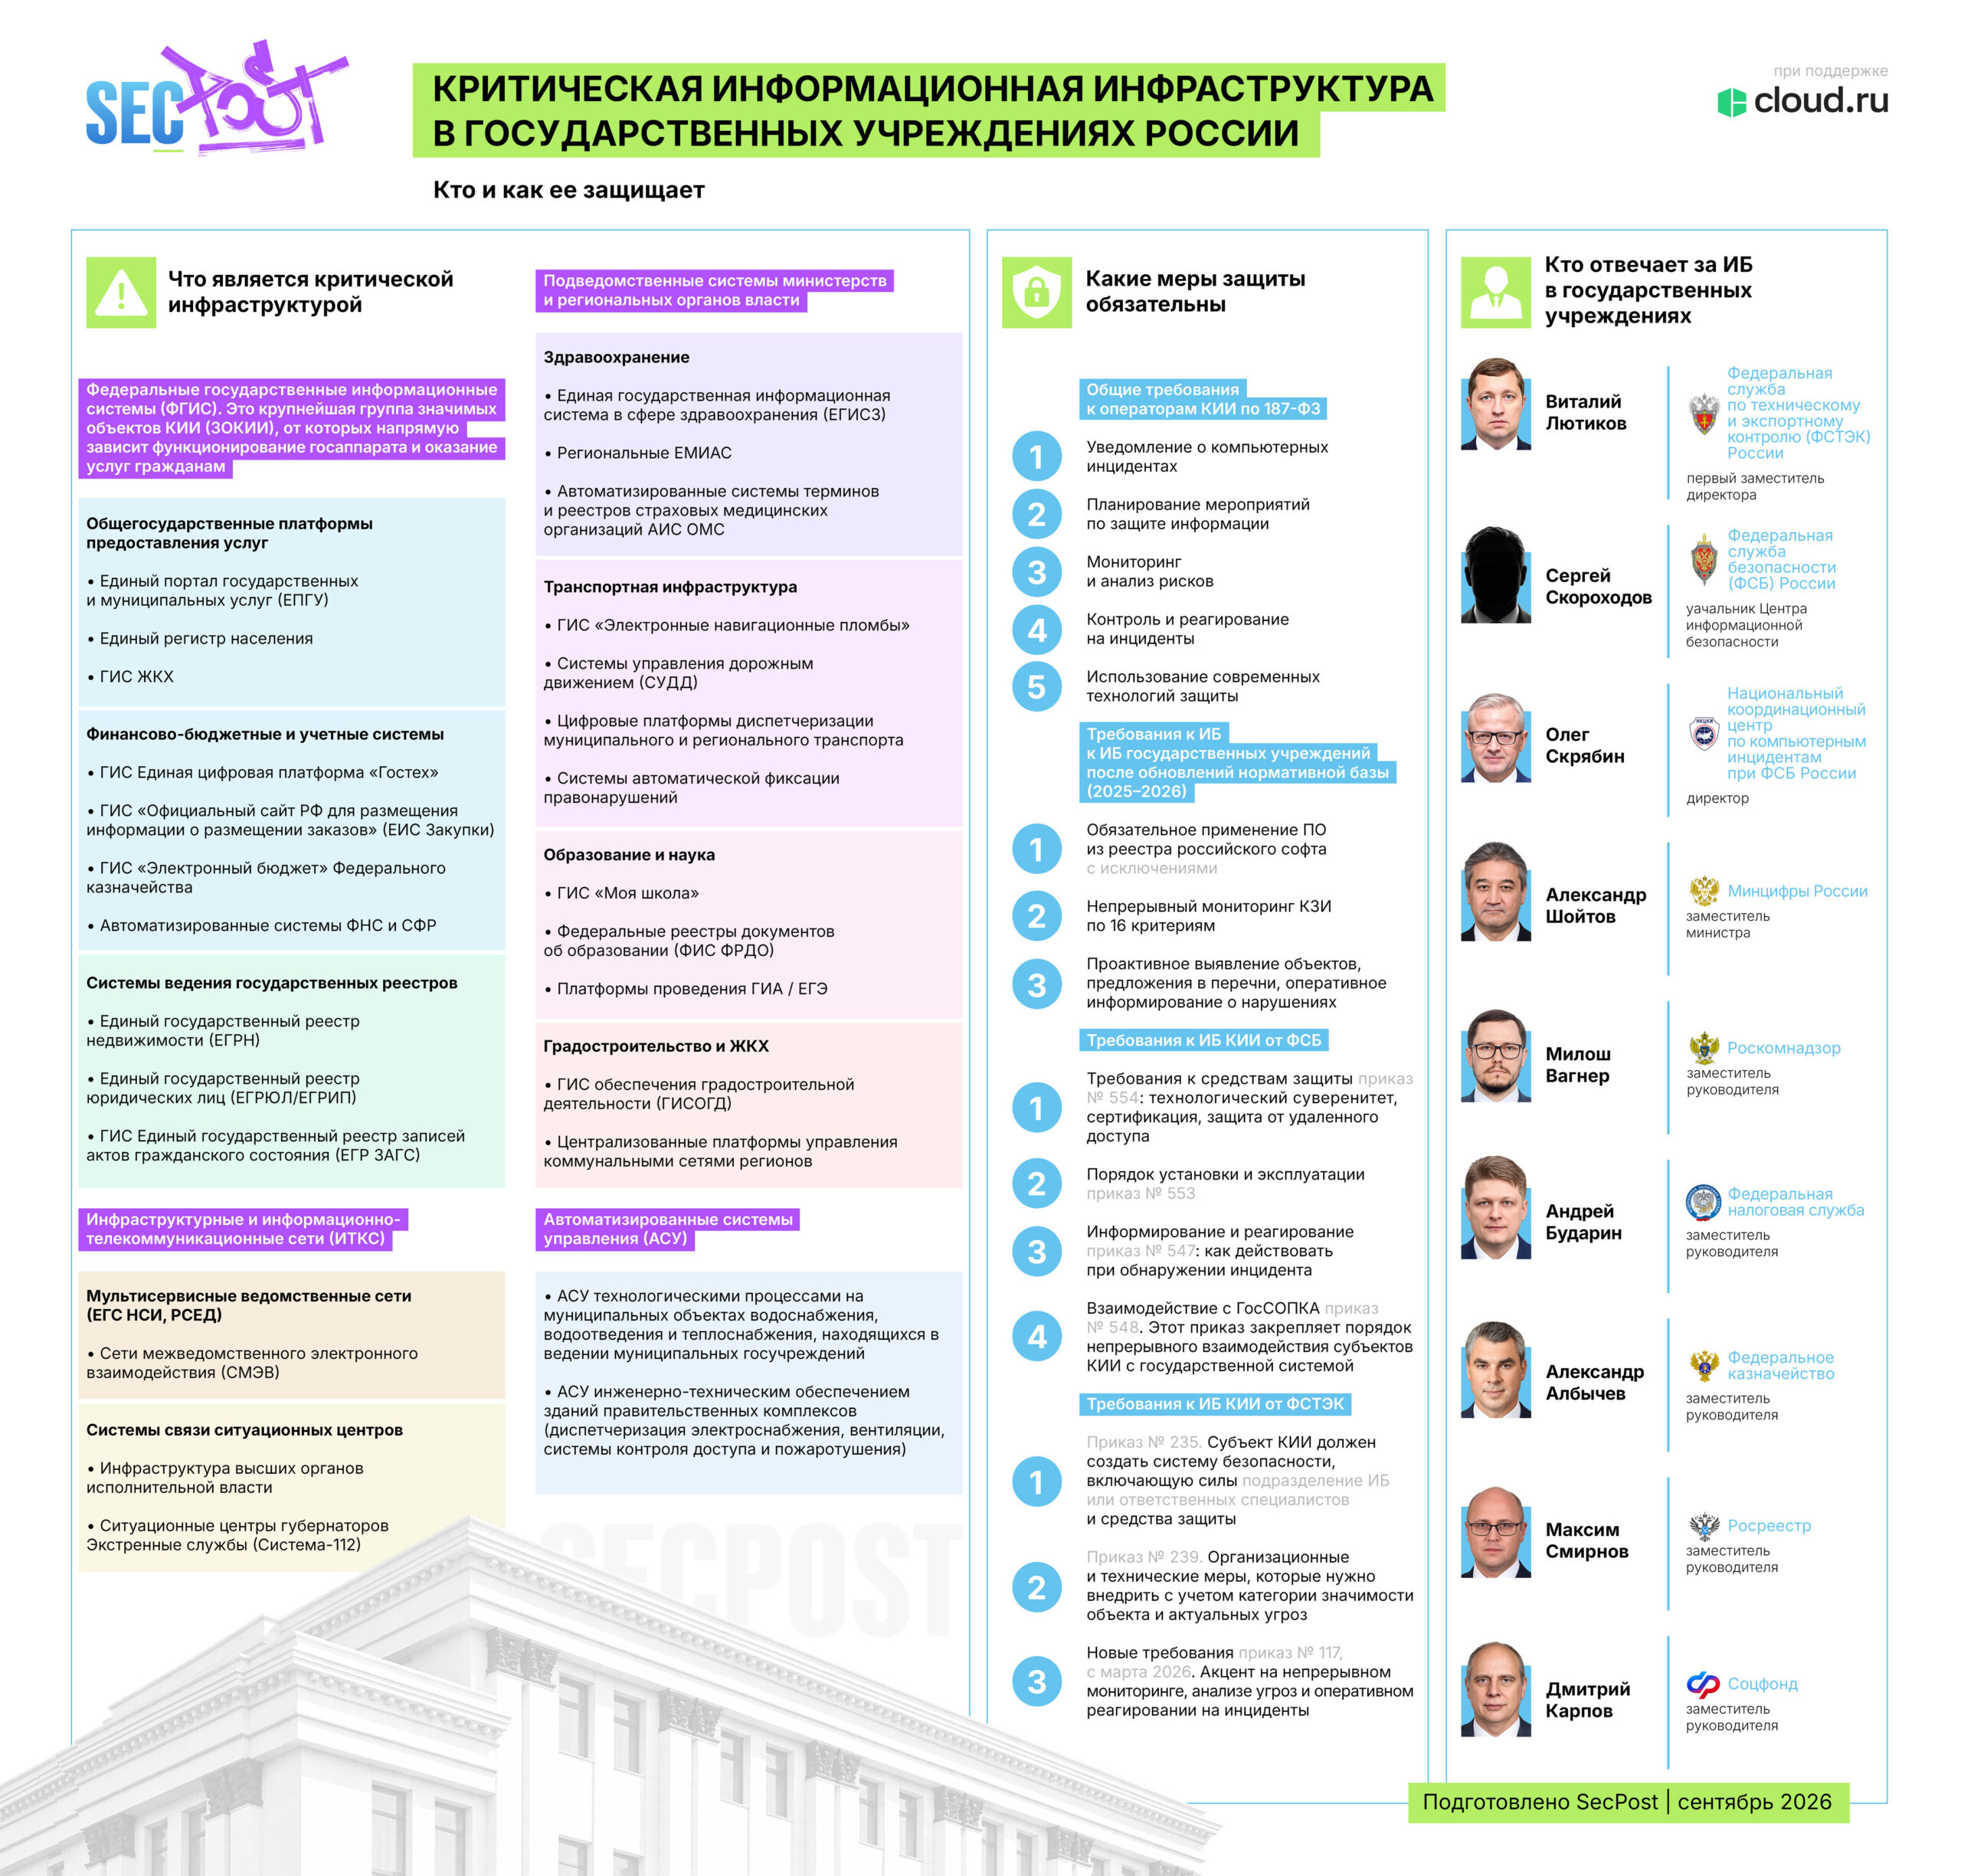
Общие требования к государственным учреждениям и другим операторам КИИ содержались еще в 187-ФЗ, принятом в 2017 году. К этим требованиям относились уведомления федеральных органов исполнительной власти о компьютерных инцидентах, планирование мероприятий по защите информации, мониторинг и анализ рисков, контроль и реагирование на инциденты, а также использование современных технологий защиты.
| Общие требования к операторам КИИ по 187-ФЗ | |
| Уведомление о компьютерных инцидентах | |
| Планирование мероприятий по защите информации | |
| Мониторинг и анализ рисков | |
| Контроль и реагирование на инциденты | |
| Использование современных технологий защиты |
Несоблюдение норм 187-ФЗ грозит организациям серьезными последствиями. Так, в зависимости от характера нарушения штрафы для юридических лиц могут составлять от 50 до 500 тысяч рублей. А наступление инцидента с тяжкими последствиями и вовсе может обернуться десятью годами лишения свободы по статье 274.1 («Неправомерное воздействие на КИИ РФ») УК РФ.
Между тем в конце 2025 — начале 2026 года в России началась комплексная трансформация правового поля, призванная обеспечить технологический суверенитет, усилить кибербезопасность и структурировать отраслевые подходы к защите значимых объектов КИИ. В результате ряд поправок в законодательстве изменил требования, связанные с обеспечением информационной безопасности критической инфраструктуры в государственных учреждениях.
С 2026 года защита КИИ в госсекторе вступила в фазу кардинальных преобразований, соглашается Юлия Липатникова. Если предыдущие годы были временем осмысления требований и точечных изменений, то следующие пять лет станут периодом ужесточения регулирования, тотального импортозамещения и внедрения новых технологий.
Помимо 187-ФЗ, для защиты КИИ госучреждениям должны соблюдать требования еще ряда НПА, указывает Липатникова:
- Для ГИС, являющихся значимыми объектами КИИ (ЗОКИИ), действует приказ ФСТЭК № 117, который обязателен для исполнения в части, которая не противоречит приказу ФСТЭК № 239. Для таких ЗОКИИ в обязательном порядке требуется защита и контроль конечных точек, защита данных при передаче, например, по электронной почте и защита каналов передачи данных.
- С 1 января 2026 года Федеральным законом № 250-ФЗ введен полный запрет на использование иностранного ПО в КИИ.
- С 1 марта 2026 года для использования на объектах КИИ Постановлением Правительства РФ № 1936 вводится дополнительный реестр ПО для собственных нужд. Раньше внутренний софт, не попавший в публичный Единый реестр российского ПО, было сложно легально применять на объектах критической информационной инфраструктуры — компании рисковали нарушить требования по безопасности. Теперь появился этот специальный перечень.
- До 1 марта 2026 года субъекты КИИ обязаны ежегодно отчитываться о переходе на российское ПО в соответствии с Постановлением Правительства РФ № 1912.
- 1 сентября 2026 года когда вступает в силу основная часть положений Федерального закона № 243-ФЗ об ИИ. Для госсектора это означает обязательное внедрение AI Governance — системы управления ИИ на уровне всей организации, определяющей владельцев данных и моделей, правила доступа, порядок разработки и мониторинга инцидентов.
- К 2027 году государственные органы и субъекты КИИ обязаны завершить обновление порядка подключения к ГосСОПКА на отечественные решения – срок продлен до 13 декабря приказом ФСБ России № 282.
- Согласно постановлению Правительства от 14 ноября 2023 года № 1912, к 1 января 2030 года субъекты КИИ должны перейти на преимущественное использование доверенных ПАК.
- Указ № 604 от 24 августа 2026 года о дополнительных мерах по обеспечению безопасности КИИ позволяет властям вводить временное управление на объектах, чьи владельцы не предпринимают необходимых шагов для их защиты.
2028 год станет финишной прямой до полного импортозамещения, отмечает Юлия Липатникова. Ключевая дата – 1 января, после которой не допускается использование субъектами КИИ ПО, не включенного в единый реестр российских программ. Для отдельных, особенно сложных объектов КИИ, переход может быть отсрочен до 1 декабря 2030 года, но это скорее исключение для унитарных систем, где замена требует полного перепроектирования, добавила она.
«Перед госучреждениями стоят конкретные задачи с четкими целевыми показателями. Главный ориентир, который предлагает Федеральная служба по техническому и экспортному контролю (ФСТЭК) России — не менее 80% объектов информационной инфраструктуры должны быть надежно защищены от актуальных угроз. Сейчас ситуация далека от идеала: в 60% объектов системы защиты не справляются с типовыми угрозами, а еще в 20% есть отдельные недостатки», — отмечает технический директор компании «Стахановец», эксперт в области информационной безопасности Сергей Щербаков.
Кто защищает объекты КИИ госучреждений в России
Сегодня за обеспечение ИБ в российских госучреждениях отвечают сразу несколько ведомств. Первое из них — ФСТЭК России, главный технический регулятор во главе с директором Владимиром Селиным. Служба устанавливает требования по защите значимых объектов КИИ, ведет их реестр, контролирует соблюдение законодательства, а также проводит плановые и внеплановые проверки.
В свою очередь Федеральная служба безопасности (директор — Александр Бортников) и созданный при ней Национальный координационный центр по компьютерным инцидентам (директор — Олег Скрябин) курируют функционирование государственной системы обнаружения, предупреждения и ликвидации последствий компьютерных атак (ГосСОПКА), отвечают за сбор данных об инцидентах, криптографическую защиту (СКЗИ) и координацию реагирования.
Минцифры России во главе с Максутом Шадаевым формирует политику импортозамещения программного обеспечения (ПО) и программно-аппаратных комплексов, ведет реестр российского ПО, курирует цифровую трансформацию и требования к инфраструктуре государственных информационных систем (ГИС). Наконец, отраслевые профильные министерства (Минздрав, Минтранс, Минэнерго, Минобрнауки и другие) разрабатывают и утверждают отраслевые типовые перечни объектов КИИ, согласованные с ФСТЭК, а также контролируют подведомственные учреждения.
«После вступления в силу Указа Президента РФ № 250 от 1 мая 2022 года («О дополнительных мерах по обеспечению ИБ РФ») спрос на ИБ-специалистов в госсекторе и КИИ вырос в несколько раз. По открытым источникам удалось найти цифры от 70 до 100 тысяч специалистов, выполняющих функции обеспечения ИБ и обслуживания средств защиты информации», — рассказывает Роман Рогозин.
При этом, как отмечает эксперт, несмотря на расширение штатов, рынок ИБ в КИИ испытывает постоянный кадровый голод. Дефицит профильных высококвалифицированных специалистов (SecOps, Threat Hunting, Incident Response, архитекторы ИБ) оценивается экспертами в 30-50 тысяч человек по всей стране. На одну открытую вакансию в госсекторе приходится в среднем менее двух резюме требуемого уровня квалификации, подчеркивает Роман Рогозин.
«Следующие пять лет для защиты КИИ в госсекторе станут временем тектонических сдвигов. Регуляторная база окончательно сформируется в 2026 году, импортозамещение завершится к 2028, а к 2030 на первый план выйдут вопросы интеллектуализации защиты и управления на основе больших данных. Государство переходит от роли регулятора к роли прямого участника процессов обеспечения безопасности КИИ — вплоть до временного управления проблемными объектами. Это радикально меняет стимулы для собственников — недостаточная защита КИИ может стоить контроля над активом», — сказала Юлия Липатникова.
Сloud.ru предлагает комплексные решения для защиты КИИ в государственном секторе, учитывающие актуальные регуляторные требования: решение «Облако для КИИ», аттестованная инфраструктура для размещения ГИС и ЗОКИИ, а также продукт собственной разработки Cloud.ru Evolution Stack, платформа для создания частных и гибридных облаков в ИТ-ландшафте клиента. Область применения сертифицированных продуктов включает ЗОКИИ 1 категории значимости, ГИС 1 класса защищенности, АСУ ТП 1 класса защищенности, ИСПДн УЗ-1, то есть системы с максимальными требованиями к защите данных. Cloud.ru обеспечивает многоуровневую защиту данных: управление доступом, шифрование, аудит операций и мониторинг угроз.
Как хакеры атакуют госучреждения в России
Согласно данным Совета безопасности РФ, в 2025 году количество кибератак на КИИ увеличилось в четыре раза, причем 64% от общего числа кибератак в 2024 году пришлось на государственные органы и учреждения (на отрасль КИИ), говорит Юлия Липатникова.
Основную угрозу для российских госучреждений представляют прогосударственные группировки, действующие с целью шпионажа, рассказывают эксперты департамента киберразведки (Threat Intelligence) компании F6. Так, в 2025 году больше половины APT групп, замеченных в атаках на Россию (13 из 24), проводили атаки на госучреждения. Основная угроза исходит от проукраинских групп, в меньшей степени — от восточноазиатских.
«Если вторые стараются действовать незаметно, то большинство проукраинских групп действуют «шумно» с целью собрать данные, не пытаясь обеспечить скрытое длительно присутствие или усложнить атрибуцию», — говорят специалисты.
По данным F6, основным первоначальным вектором в атаках на госучреждения являются подготовленные фишинговые письма. Еще одним критичным направлением атак являются атаки через подрядчика и доверительные отношения. Такие атаки приводят к десяткам жертв, включая госсектор. Атаки на ИТ-подрядчиков, в частности предоставляющих услуги для госсектора, уже были заметны в предыдущие годы и эта техника продолжит появляться в арсенале все большего числа атакующих.
Как в 2025, так и в 2026 году госсектор стабильно входит в ТОП-5 сфер, базы данных которых чаще всего размещаются злоумышленниками в публичном доступе, отмечают в компании. При этом в 2026 году тенденция на публикацию данных госсервисов в открытом доступе сохраняется: за его первое полугодие доля утечек в открытом доступе составила 26% от общего числа утечек, в то время как за первое полугодие 2025 года — 47% от общего числа утечек.
«Это подтверждает стремление киберпреступников получить доступ и контроль над как можно большим количеством данных из критически важных объектов инфраструктуры государства», — отмечают эксперты Threat Intelligence F6.
Каков ущерб от кибератак на госучреждения в России
По словам Сергея Щербакова, ущерб от хакерских атак на госучреждения оценивается как в деньгах, так и по степени влияния на жизнь общества. По законодательству объекты КИИ делятся на три категории значимости. Для третьей (наименьшей) категории порог ущерба бюджету составляет более 125 миллионов рублей. Для второй категории — более 250 миллионов рублей. Для первой (наивысшей) — более 417 миллионов рублей.
«При этом фактические выкупы при атаках вымогателей достигают 400-500 миллионов рублей. Штрафы для организаций за нарушения правил эксплуатации объектов КИИ могут достигать 500 тысяч рублей. Проблема в том, что в 64% проверенных объектов системы защиты не справляются с угрозами в полной мере», — отмечает эксперт.
Он также напоминает, что с сентября 2025 года все субъекты КИИ обязаны перейти на использование исключительно отечественного программного обеспечения и оборудования: в госсекторе этот показатель уже достигает 95-98%, в сегменте КИИ — более 80%. Кроме того, ужесточены требования по взаимодействию с государственной системой обнаружения атак. Организации обязаны разработать план реагирования на киберинциденты в течение 90 дней после включения объекта в реестр значимых.
В то же время, как отмечает коммерческий директор компании «Код Безопасности» Дмитрий Шатсков, сегодня у госучреждений возникают сложности с бюджетом и человеческим фактором: хотя сами нормативные документы достаточно понятны и объемны, а их исполнением должны заниматься специально обученные специалисты, поведение пользователей невозможно полностью контролировать.
«Количество векторов возможных атак всегда больше ресурсов у защитников, поэтому денег на выстраивание надежной безопасности не хватит никогда», — заключает собеседник SecPost.
«Защита КИИ в госсекторе вступает в новую фазу развития. Ужесточение регулирования, обязательное импортозамещение и рост киберугроз требуют системного подхода и зрелых технологических решений. Компании, предлагающие аттестованные импортонезависимые платформы, становятся ключевыми партнерами государства в обеспечении цифрового суверенитета и национальной безопасности», — заключает Липатникова.
Читайте также