Современный NGFW: сколько реально нужно времени на выбор и тестирование
NGFW ИКС от «А-Реал Консалтинг» закрывает задачи защиты периметра, фильтрации трафика, контроля доступа и организации VPN. Продукт включает IDS/IPS, контроль приложений, WAF, потоковый антивирус, защиту от брутфорс-атак и систему авторизации, имеет сертификат ФСТЭК.
В течение последних 5 лет любой уважающий себя вендор начинал разработку “собственного NGFW”, до финиша, правда, добрались не все. Делая ставку на enterprise, разработчики соревновались в технических характеристиках, которые оказались излишни для большинства российских заказчиков. Бизнес не любит переплачивать за сверхмощности и ненужные ему функции. Однако, необходимость использования надежного решения класса Next Generation Firewall никуда не исчезла. И тут в игру вступает ИКС — продукт, который давно и стабильно развивается на рынке информационной безопасности.
NGFW ИКС закрывает ключевые задачи, с которыми сталкивается большинство компаний: защищает периметр сети, фильтрует трафик, контролирует доступ пользователей, позволяет организовать VPN‑соединения для сотрудников и филиалов. При этом в продукте сделан упор на востребованные сценарии, без избыточных функций, актуальных лишь для крупных инфраструктур.
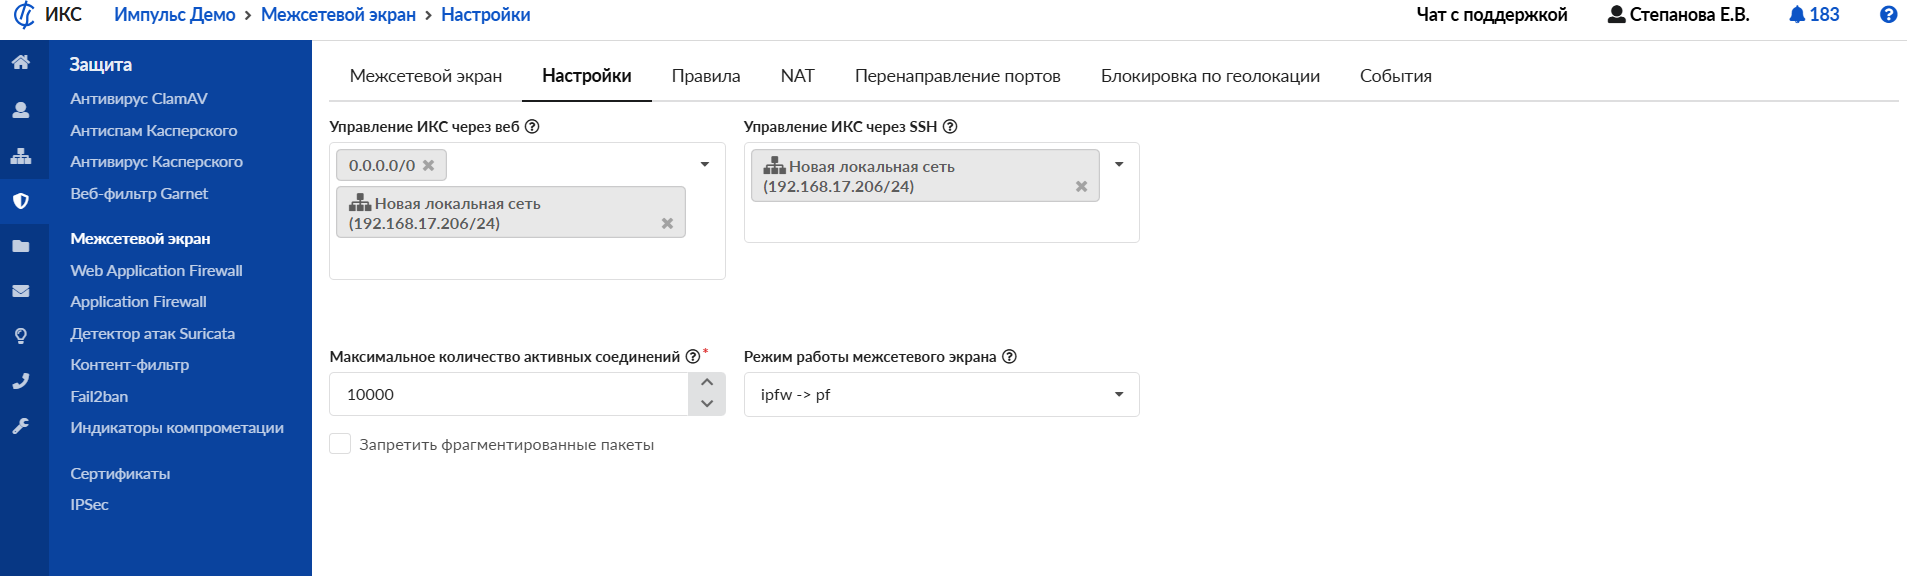
Функция межсетевого экранирования — надежный инструмент контроля сетевого трафика. Ключевые возможности:

- Контроль трафика на уровне IP‑адресов и портов. Позволяет точно определять, какой трафик пропускать, а какой — блокировать.
- Гибкая настройка правил доступа. Можно задавать разрешающие и запрещающие правила, а также расставлять приоритеты для разных типов трафика.
- Управление полосой пропускания. Помогает избежать перегрузки канала и снижения скорости передачи данных.
- Поддержка NAT с управлением правилами. Обеспечивает удобное преобразование сетевых адресов и гибкую настройку соответствующих правил.
- Функция GEO IP. Позволяет блокировать трафик на основании геолокации источника — это дополнительный уровень защиты периметра сети.
Система предотвращения вторжений IDS/IPS позволяет выстроить проактивную защиту сети и своевременно нейтрализовать потенциальные риски.
- Блокировка широкого спектра угроз. Система пресекает попытки несанкционированного доступа, эксплойты, активность ботнетов, DoS‑атаки, распространение вирусов, работу spyware, TOR и анонимайзеров, передачу телеметрии Windows, а также трафик со скомпрометированных IP‑адресов.
- Гибкая настройка политик безопасности. Администратор может создавать собственные правила блокировки и исключения, что позволяет адаптировать защиту под специфику конкретной инфраструктуры.
- Журналирование инцидентов ИБ. Все события фиксируются в логах — так специалисты по безопасности могут анализировать атаки, выявлять закономерности и оперативно реагировать на угрозы.
- Интеграция с модулем Kaspersky Suricata Rules Feed. Дополнительный модуль расширяет базу сигнатур и повышает точность обнаружения угроз за счет актуальных правил от вендора.
Контроль приложений дает возможность гибко управлять доступом к приложениям и минимизировать риски несанкционированного использования сетевых ресурсов.
- Блокировка трафика средствами Application Firewall. Подсистема Application Firewall обеспечивает контроль и блокировку нежелательного трафика на уровне приложений, что позволяет точечно управлять доступом к сервисам.
- Анализ трафика по категориям библиотек nDPI. Система отслеживает и блокирует трафик пользователей, опираясь на категории, определяемые с помощью библиотек nDPI, так удается распознавать типы приложений и протоколов даже при скрытой передаче данных.
- Контроль сетевых соединений авторизованных пользователей. Отслеживаются и регулируются сетевые соединения пользователей, которые проходят авторизацию на ИКС через утилиту Xauth — собственную разработку вендора.
- Поддержка разных ОС с помощью агента XAUTH. Агент XAUTH доступен в удобных форматах под разные платформы: в виде AppImage для Linux и MSI‑пакета для Windows, что упрощает развертывание и интеграцию в разнородную ИТ‑инфраструктуру.
Защита веб-ресурсов позволяет существенно снизить риски компрометации и обеспечить стабильную и безопасную работу приложений.

- Контроль трафика с помощью Web Application Firewall (WAF). Подсистема WAF выступает основным инструментом блокировки и фильтрации веб‑трафика, она позволяет надежно защищать приложения на уровне HTTP/HTTPS.
- Мониторинг всего веб‑трафика в периметре сети. Система отслеживает и блокирует HTTP/HTTPS‑трафик от веб‑приложений, размещенных как на ИКС, так и в локальной сети, это даёт полный контроль над входящими и исходящими веб‑запросами.
- Предотвращение распространённых атак на веб‑приложения. WAF эффективно нейтрализует угрозы, связанные с уязвимостями веб‑сервисов: блокирует попытки SQL‑инъекций, межсайтового скриптинга (XSS) и другие типичные векторы атак.
Потоковый антивирус — важный элемент многоуровневой защиты сетевой инфраструктуры.
- Проверка трафика и почтовых сообщений в режиме потока. Система сканирует почтовые письма, а также HTTP‑ и HTTPS‑трафик, что позволяет выявлять угрозы непосредственно в процессе передачи данных, не дожидаясь их сохранения на конечных устройствах.
- Использование двух антивирусных решений в NGFW ИКС: ClamAV и Kaspersky Anti‑Virus.
Защита сервисов от брутфорс‑атак
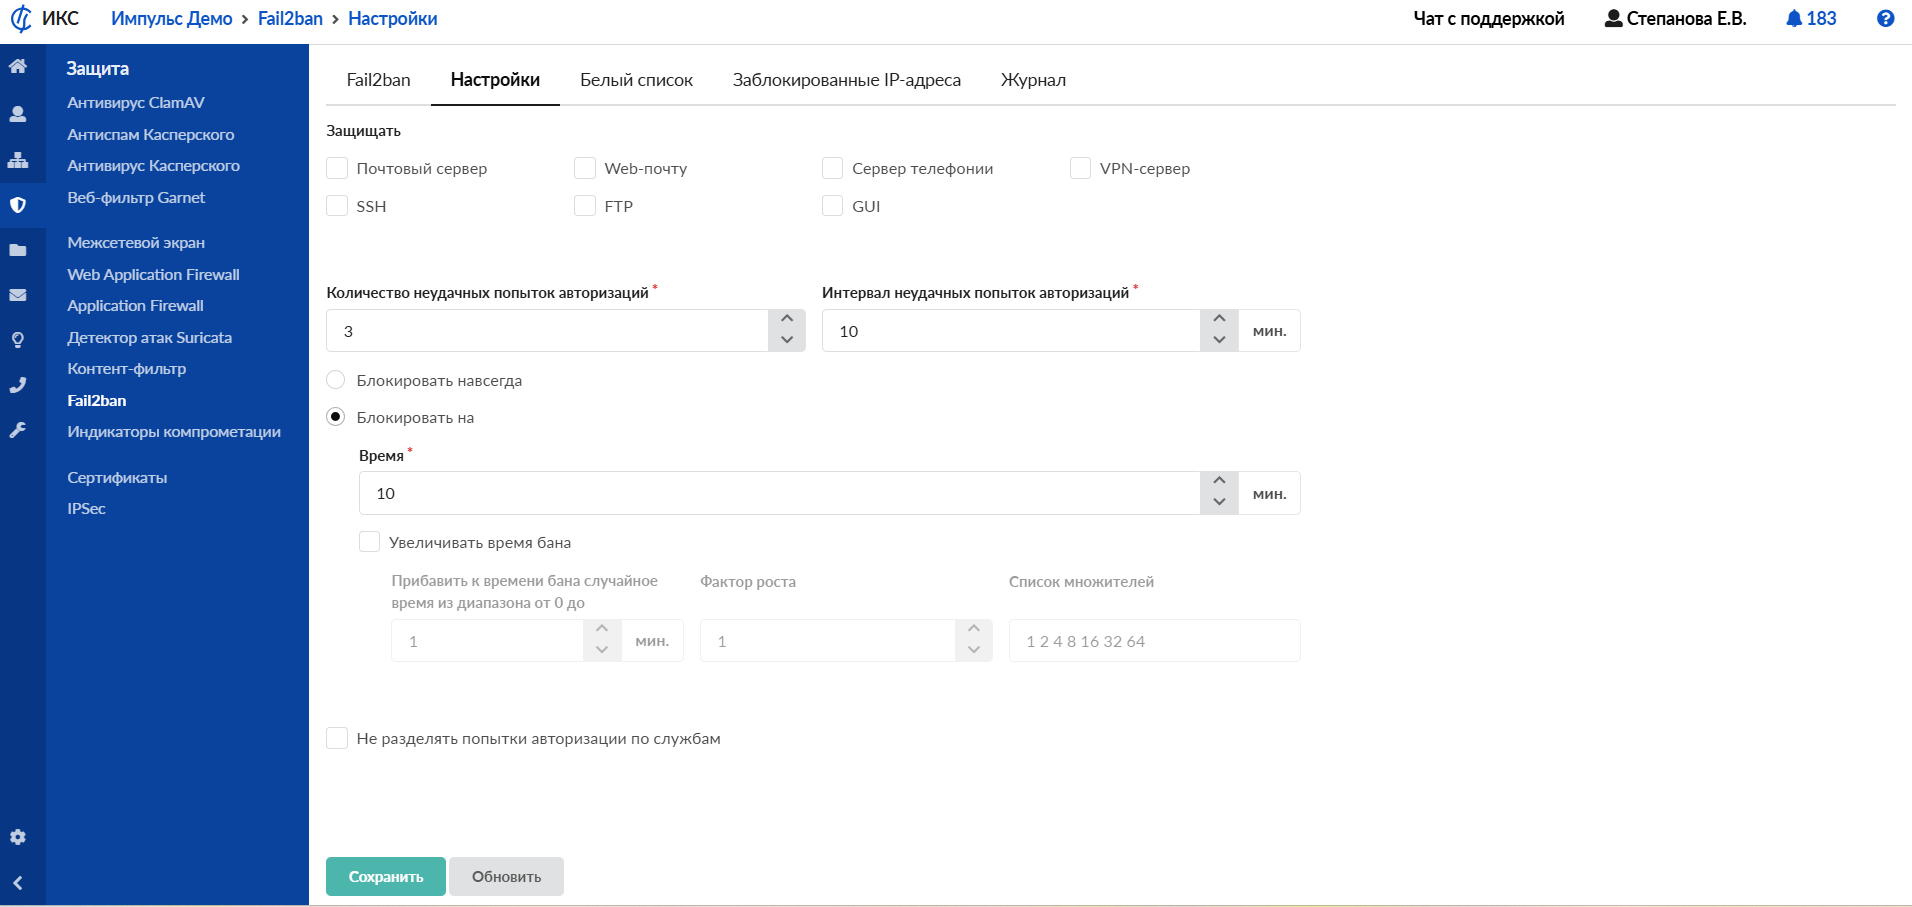
- Блокировка брутфорс‑активности. Fail2ban защищает ИКС от атак методом перебора паролей, а также от серийных попыток подключения — это снижает риск компрометации учетных записей.
- Охват критически важных сервисов: SSH, VPN‑сервер, веб‑почта, сервер IP-телефонии, FTP и графический интерфейс (GUI) — наиболее уязвимые точки входа, которые чаще всего становятся целью злоумышленников.
Система авторизации пользователей в NGFW ИКС обеспечивает гибкий и многоуровневый контроль доступа: под разные сценарии и типы инфраструктуры.
- Привязка к сетевым идентификаторам. Доступ можно ограничить по IP‑адресу и MAC‑адресу устройства, это удобно для фиксированных рабочих мест и выделенных сегментов сети.
- Интеграция с доменными средами. Для корпоративных сетей поддерживается авторизация доменных пользователей через протоколы Kerberos и NTLM — такой подход органично встраивается в существующую ИТ‑инфраструктуру и упрощает управление учетными записями.
- Гибкие сценарии для гостевого и мобильного доступа через Captive Portal. Пользователи могут авторизоваться несколькими способами: через веб‑браузер по логину и паролю, с подтверждением по SMS или по звонку. Решение подходит в том числе для Wi‑Fi‑сегментов, что актуально для временных рабочих зон.
- Отдельный контур авторизации для VPN. Для защищённого удалённого доступа предусмотрен собственный механизм VPN‑авторизации, который позволяет четко разграничивать права пользователей, подключающихся извне, и контролировать их действия в корпоративной сети.
Для управления трафиком в NGFW ИКС реализованы:
- Маршрутизация статическая и условная; динамическая маршрутизация с поддержкой протоколов OSPF и BGP; возможность создания маршрутов с указанием метрики.
- Балансировка каналов и управление полосой пропускания. Возможность присваивать одному виду трафика более высокий приоритет над другим.
- Встроенный прокси-сервер кэширует трафик популярных ресурсов для ускорения доступа к ним.
- Возможность публикации веб-ресурсов с помощью обратного прокси.
- Агрегация каналов
Функция удалённых подключений позволяет безопасно объединять удалённых сотрудников и филиалы в единую корпоративную сеть, настроить многофакторную аутентификации для VPN. Поддерживаемые протоколы: OpenVPN, WireGuard, SSTP, L2TP/IPsec, PPTP и PPPoE. Основные сценарии:
Client-to-Site — подключение удаленных пользователей с гибкими правилами доступа.
Site‑to‑Site — защищенные туннели между офисами и филиалами.
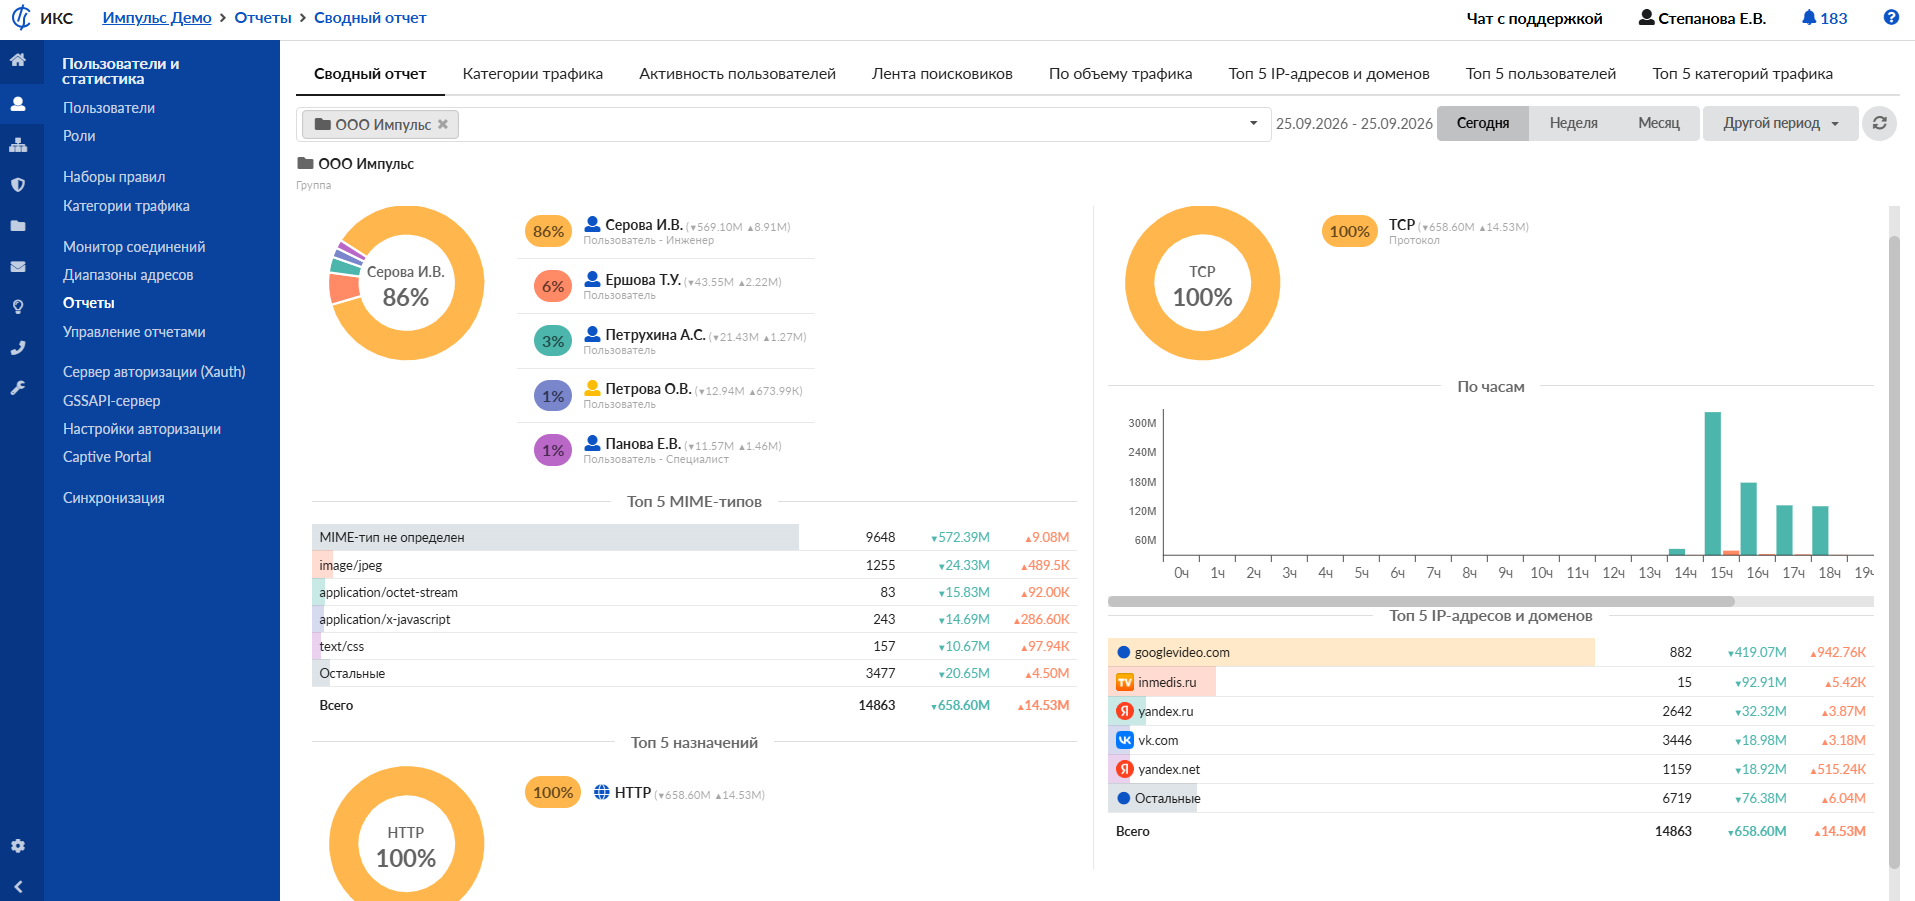
Модуль отчетов дает руководителям и системным администраторам понятную картину использования интернет‑ресурсов сотрудниками. В распоряжении — набор стандартных отчетов для оперативной оценки ситуации, а также конструктор для настройки собственных отчётов под специфику инфраструктуры и требования контроля.
Отдельно стоит отметить расширенный контент‑фильтр и модуль категоризации трафика Garnet, отвечающие за качественную блокировку нежелательной информации. Поддерживаются как актуальные списки Минюста, так и создание собственных категорий по адресам, ключевым словам, MIME-типу или расширению файла.
Все управление в ИКС строится через user-friendly интерфейс. Для резервного копирования настроек системы, файлов статистики, почты, записей звонков, баз данных веб-ресурсов и содержимого файлового сервера доступны ручной и автоматический режимы.
NGFW ИКС с сертификатом ФСТЭК отвечает требованиям 152‑ФЗ «О персональных данных» и соответствует сразу нескольким профилям защиты:
ИТ.МЭ.А4.ПЗ — Межсетевой экран типа «А» 4-го класса.
ИТ.МЭ.Б4.ПЗ — Межсетевой экран типа «Б» 4-го класса.
ИТ.СОВ.С4.ПЗ — Средство обнаружения вторжений (СОВ) уровня сети 4-го класса.
Наличие сертификата позволяет использовать NGFW ИКС ФСТЭК в системах с повышенными требованиями к ИБ, таких как: ГИС до 1‑го класса, ИСПДн до 1 уровня защищенности, КИИ 1‑й категории, АСУ ТП 1‑го класса, ИС общего пользования 2‑го класса.
Предсказуемая стоимость внедрения и использования продукта, а также наличие сертификата ФСТЭК делают межсетевой экран ИКС востребованным решением среди компаний до 1500 пользователей, как в бизнес-секторе, так и среди государственных структур.
Ценообразование складывается из типа решения (сертифицированная версия ИКС или нет); программное исполнение или готовый ПАК; количества пользователей; подключения дополнительных модулей — веб-фильтр Garnet и Kaspersky; заказа услуги ИКС Про — весь цикл настройки ИКС на стороне технического отдела вендора.
Узнать, какие из задач могут быть закрыты уже сегодня с помощью NGFW ИКС — легко, для этого скачайте ИКС с официального сайта и воспользуйтесь опциями приоритетной техподдержки.
Итак, сколько же реально нужно времени, чтобы интегрировать в свою сеть многофункциональный межсетевой экран?
- 15 минут на загрузку и установку образа ИКС.
- 35 дней на бесплатное тестирование в боевых условиях.
- столько, сколько вам нужно — на консультации специалистов.
Помимо NGFW ИКС, в середине сентября другой ПАК компании «А-Реал Консалтинг» был внесен в реестр Минцифры, а именно ПАК ИКС RF50. Подробнее о программно-аппаратном комплексе можно узнать по ссылке.
Читайте также