Ярославская областная больница подверглась атаке вредоноса-шифровальщика из Украины
В результате кибератаки на Ярославскую областную клиническую больницу с серверов была потеряна информация, злоумышленники требовали выкуп. Вредоносная программа, по словам главврача Михаила Осипова, была создана в 2026 году и имела украинское происхождение. Данные удалось восстановить из резервных копий.
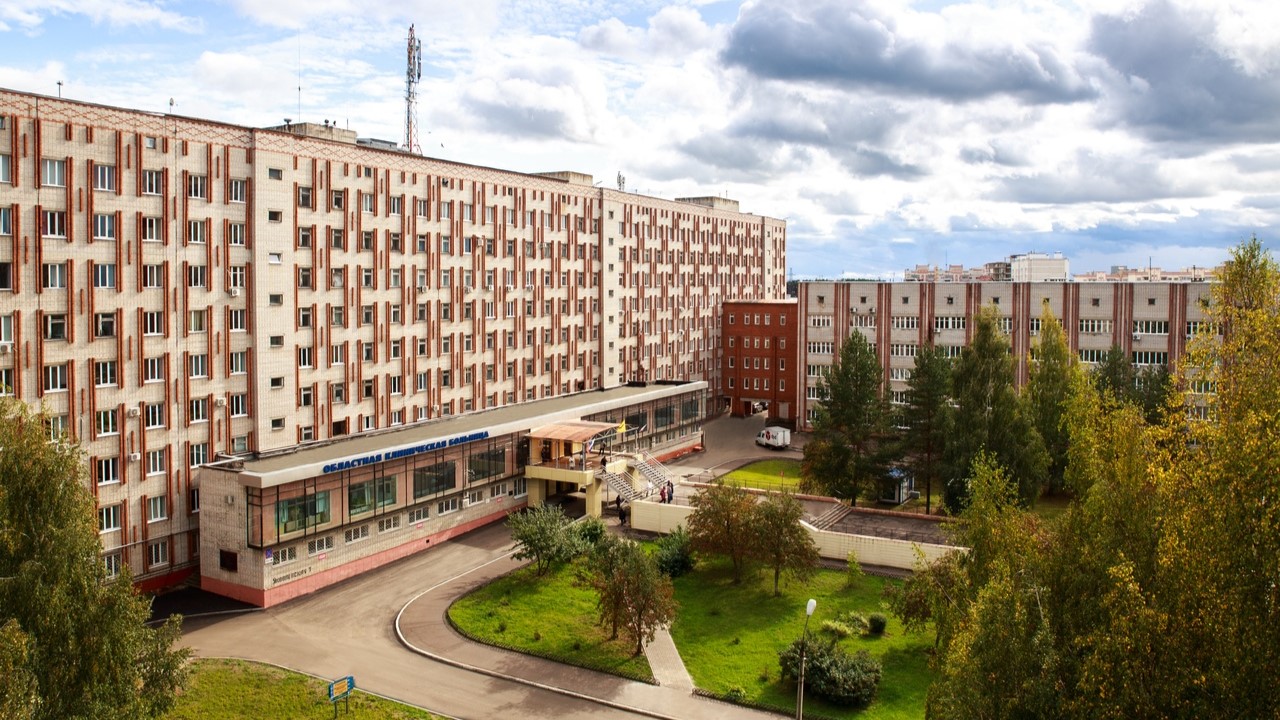
В результате кибератаки на серверах Ярославской областной клинической больницы была потеряна информация, пишет «Коммерсант». Злоумышленники требовали выкуп. Об этом 23 сентября на заседании комитета Ярославской областной думы по здравоохранению сообщил главный врач учреждения Михаил Осипов.
Как указывается в сообщении, вредоносная программа была создана в 2026 году и имела украинское происхождение. «Это была серьезнейшая атака новым вирусом. С Украины. Мы подключили ФСБ. Вирус свежий, этого года. У нас конкретно была атака, с нас просили выкуп», — заявил господин Осипов.
По словам и. о. заместителя министра здравоохранения Ярославской области Светланы Беляковой, после инцидента данные на серверах удалось восстановить благодаря резервному копированию.

После атаки в регионе провели анализ цифровой инфраструктуры медицинских учреждений. Главврач отметил, что в больницах используется значительный объем программного обеспечения и оборудования иностранного производства. По его оценке, для Ярославской областной клинической больницы на замену оборудования для повышения уровня цифровой защиты потребуется около 25 млн руб. Он предложил предусмотреть в бюджете следующего года защиту критической инфраструктуры в части цифровой безопасности. По словам Светланы Беляковой, сейчас ведется расчет средств, требующихся на повышение цифровой безопасности больниц региона.
В своем Telegram-канале «Кибервойна» эксперт Олег Шакиров отметил, что медучреждения не первая цель для злоумышленников, но атаки на них происходят регулярно. В прошлом году кибератака нарушила работу сети клиник «МК Семейный доктор». В 2023 вымогатели заразили шифровальщиком инфраструктуру сети лабораторий «Хеликс». Утечки из «Гемотеста», «Ситилаба», других лабораторий и государственных информационных систем существенно обогатили публичные и непубличные базы данных о россиянах.
Редакция SecPost ведет реестр кибератак на российские организации.
Читайте также