Сегментация сети: 9 проверок, которые ограничивают распространение атаки. Карточки SecPost
14 октября, 2026, 09:30
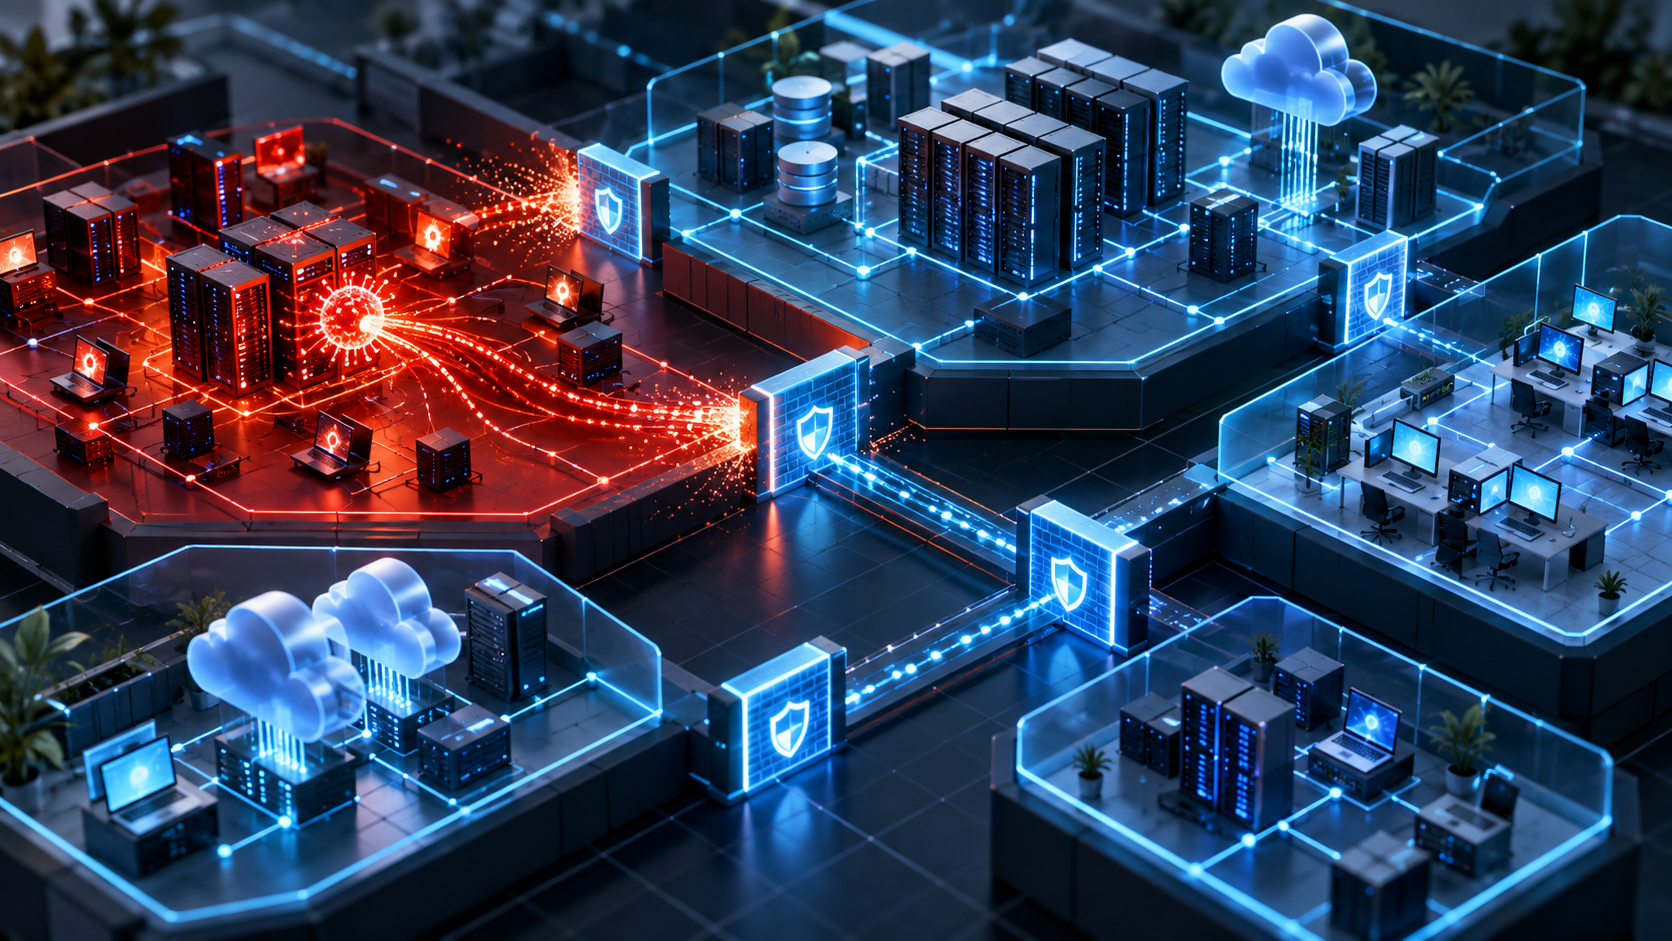
После проникновения в одну систему атакующий обычно пытается двигаться дальше — к другим рабочим станциям, серверам и средствам управления. Сегментация сокращает число таких маршрутов: инфраструктуру делят на зоны, а связи между ними ограничивают. В карточках SecPost — девять проверок, которые помогают понять, насколько это разделение работает на практике.
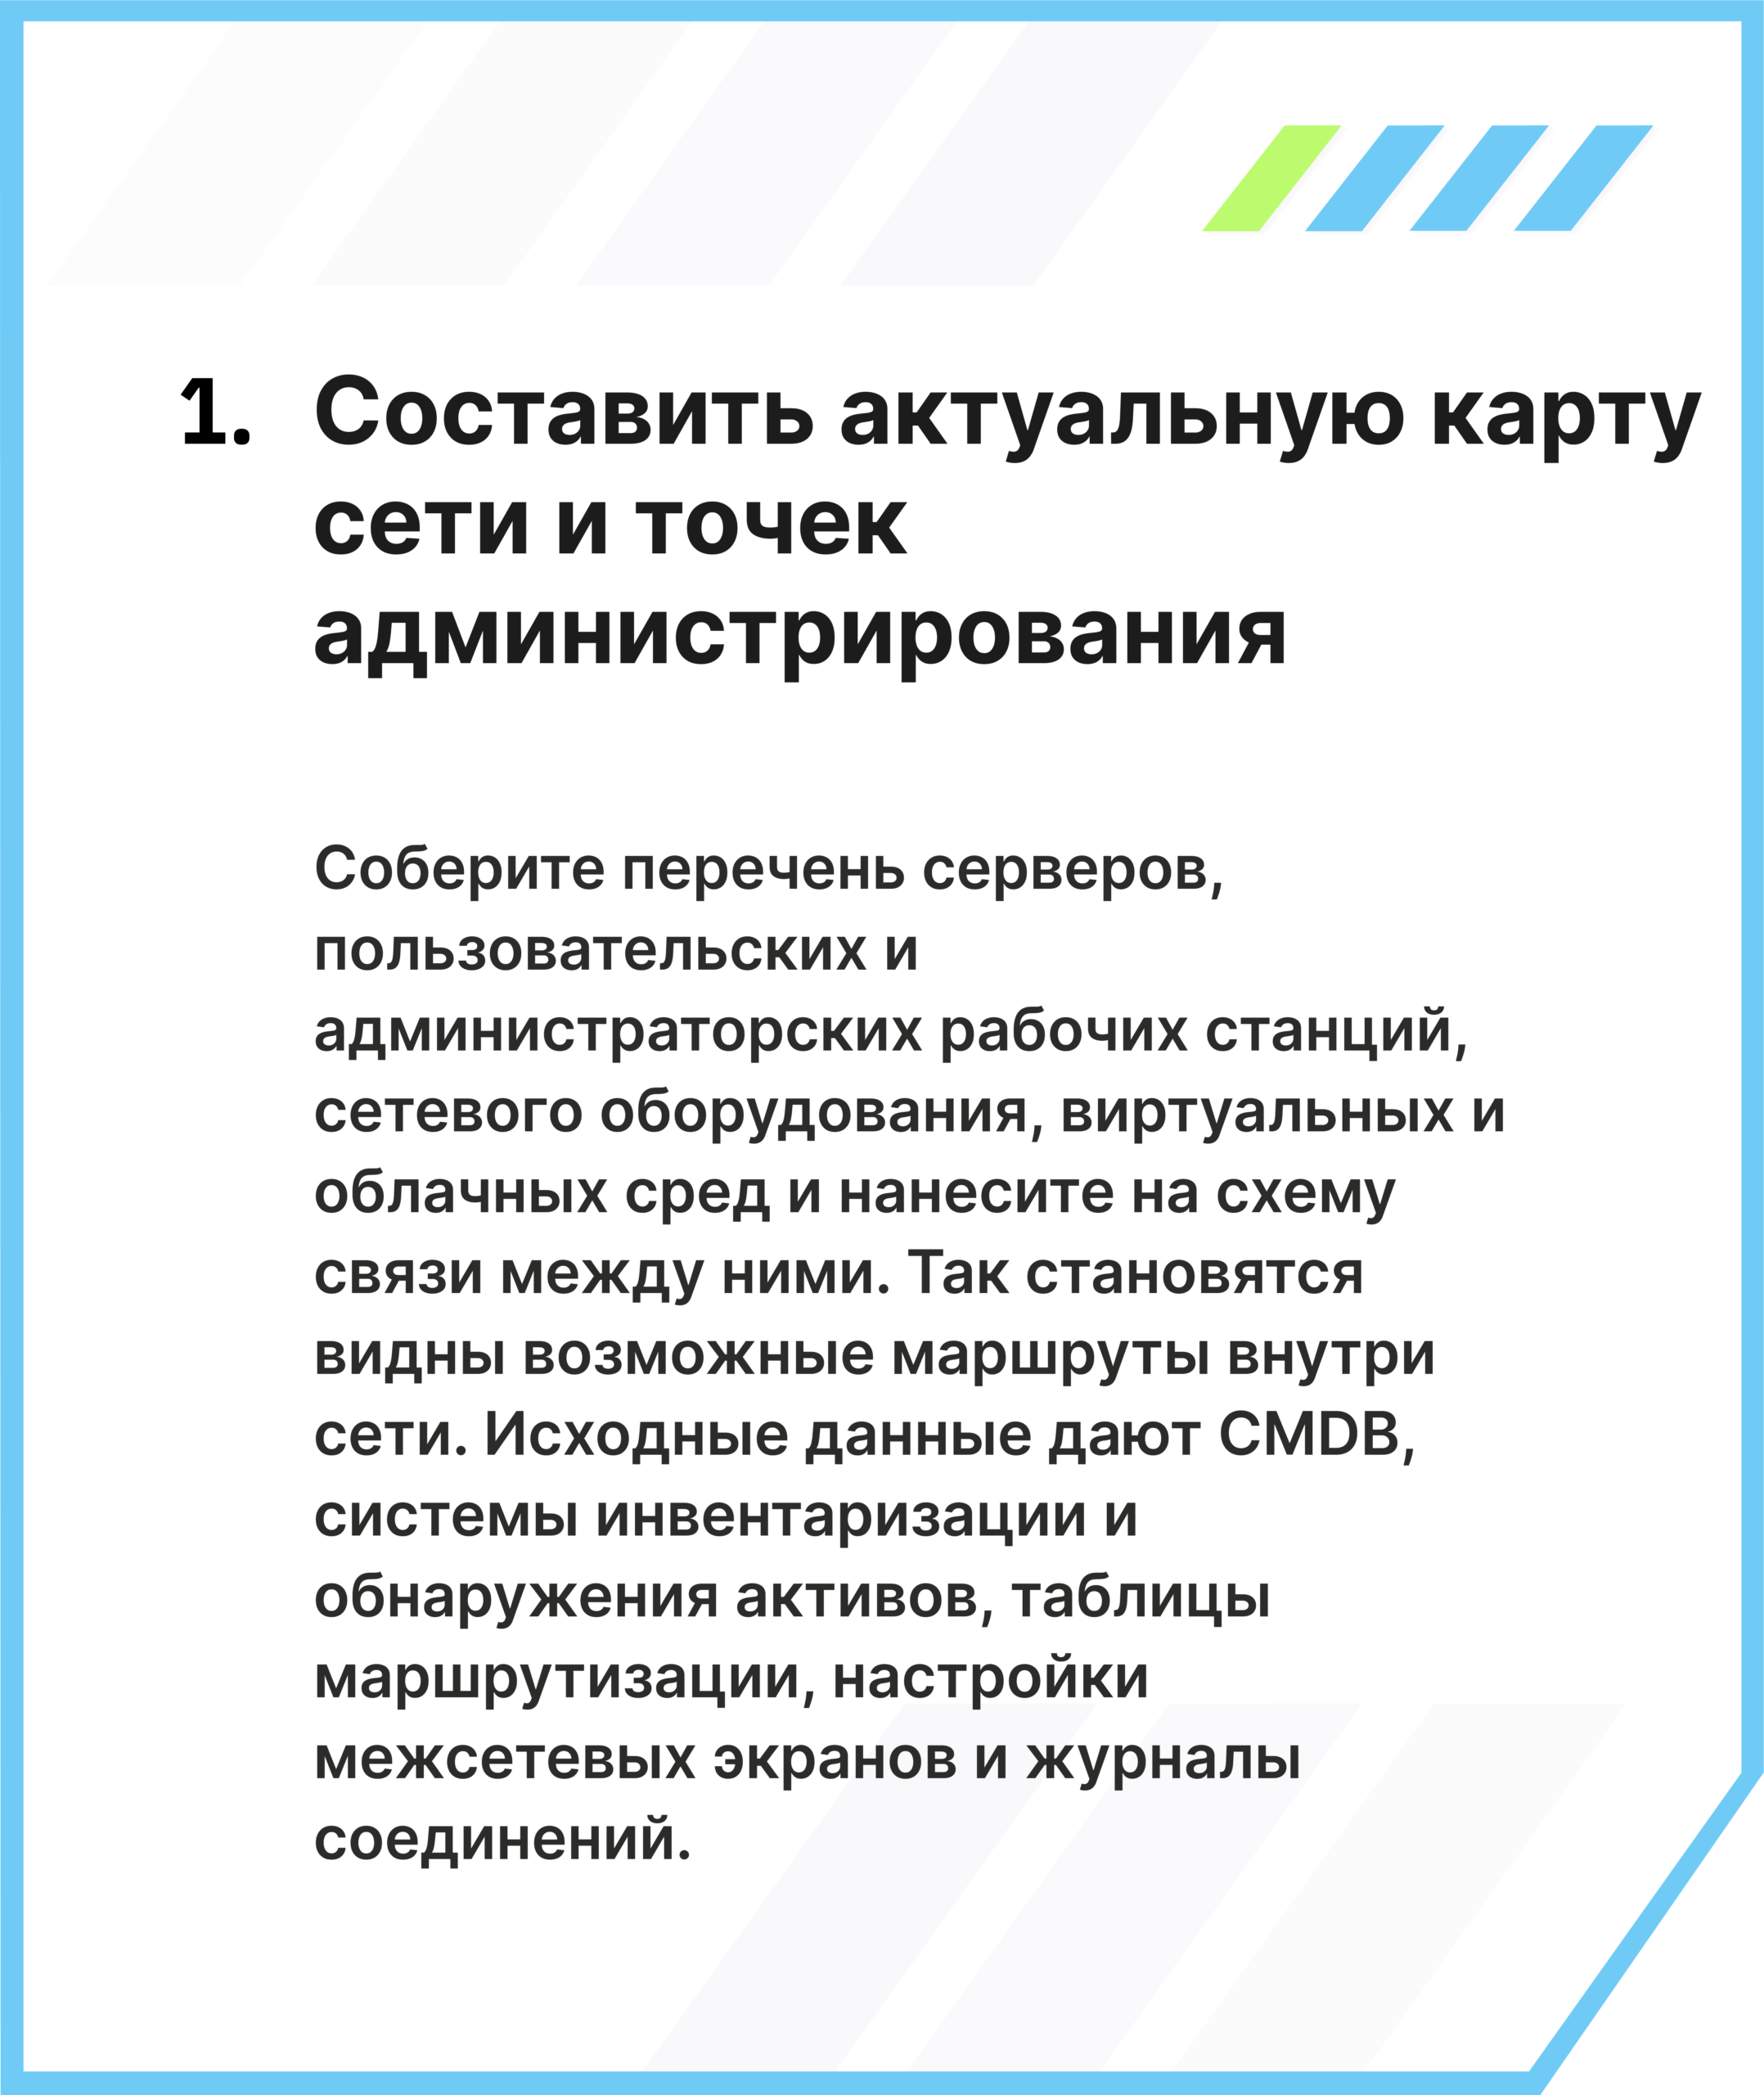
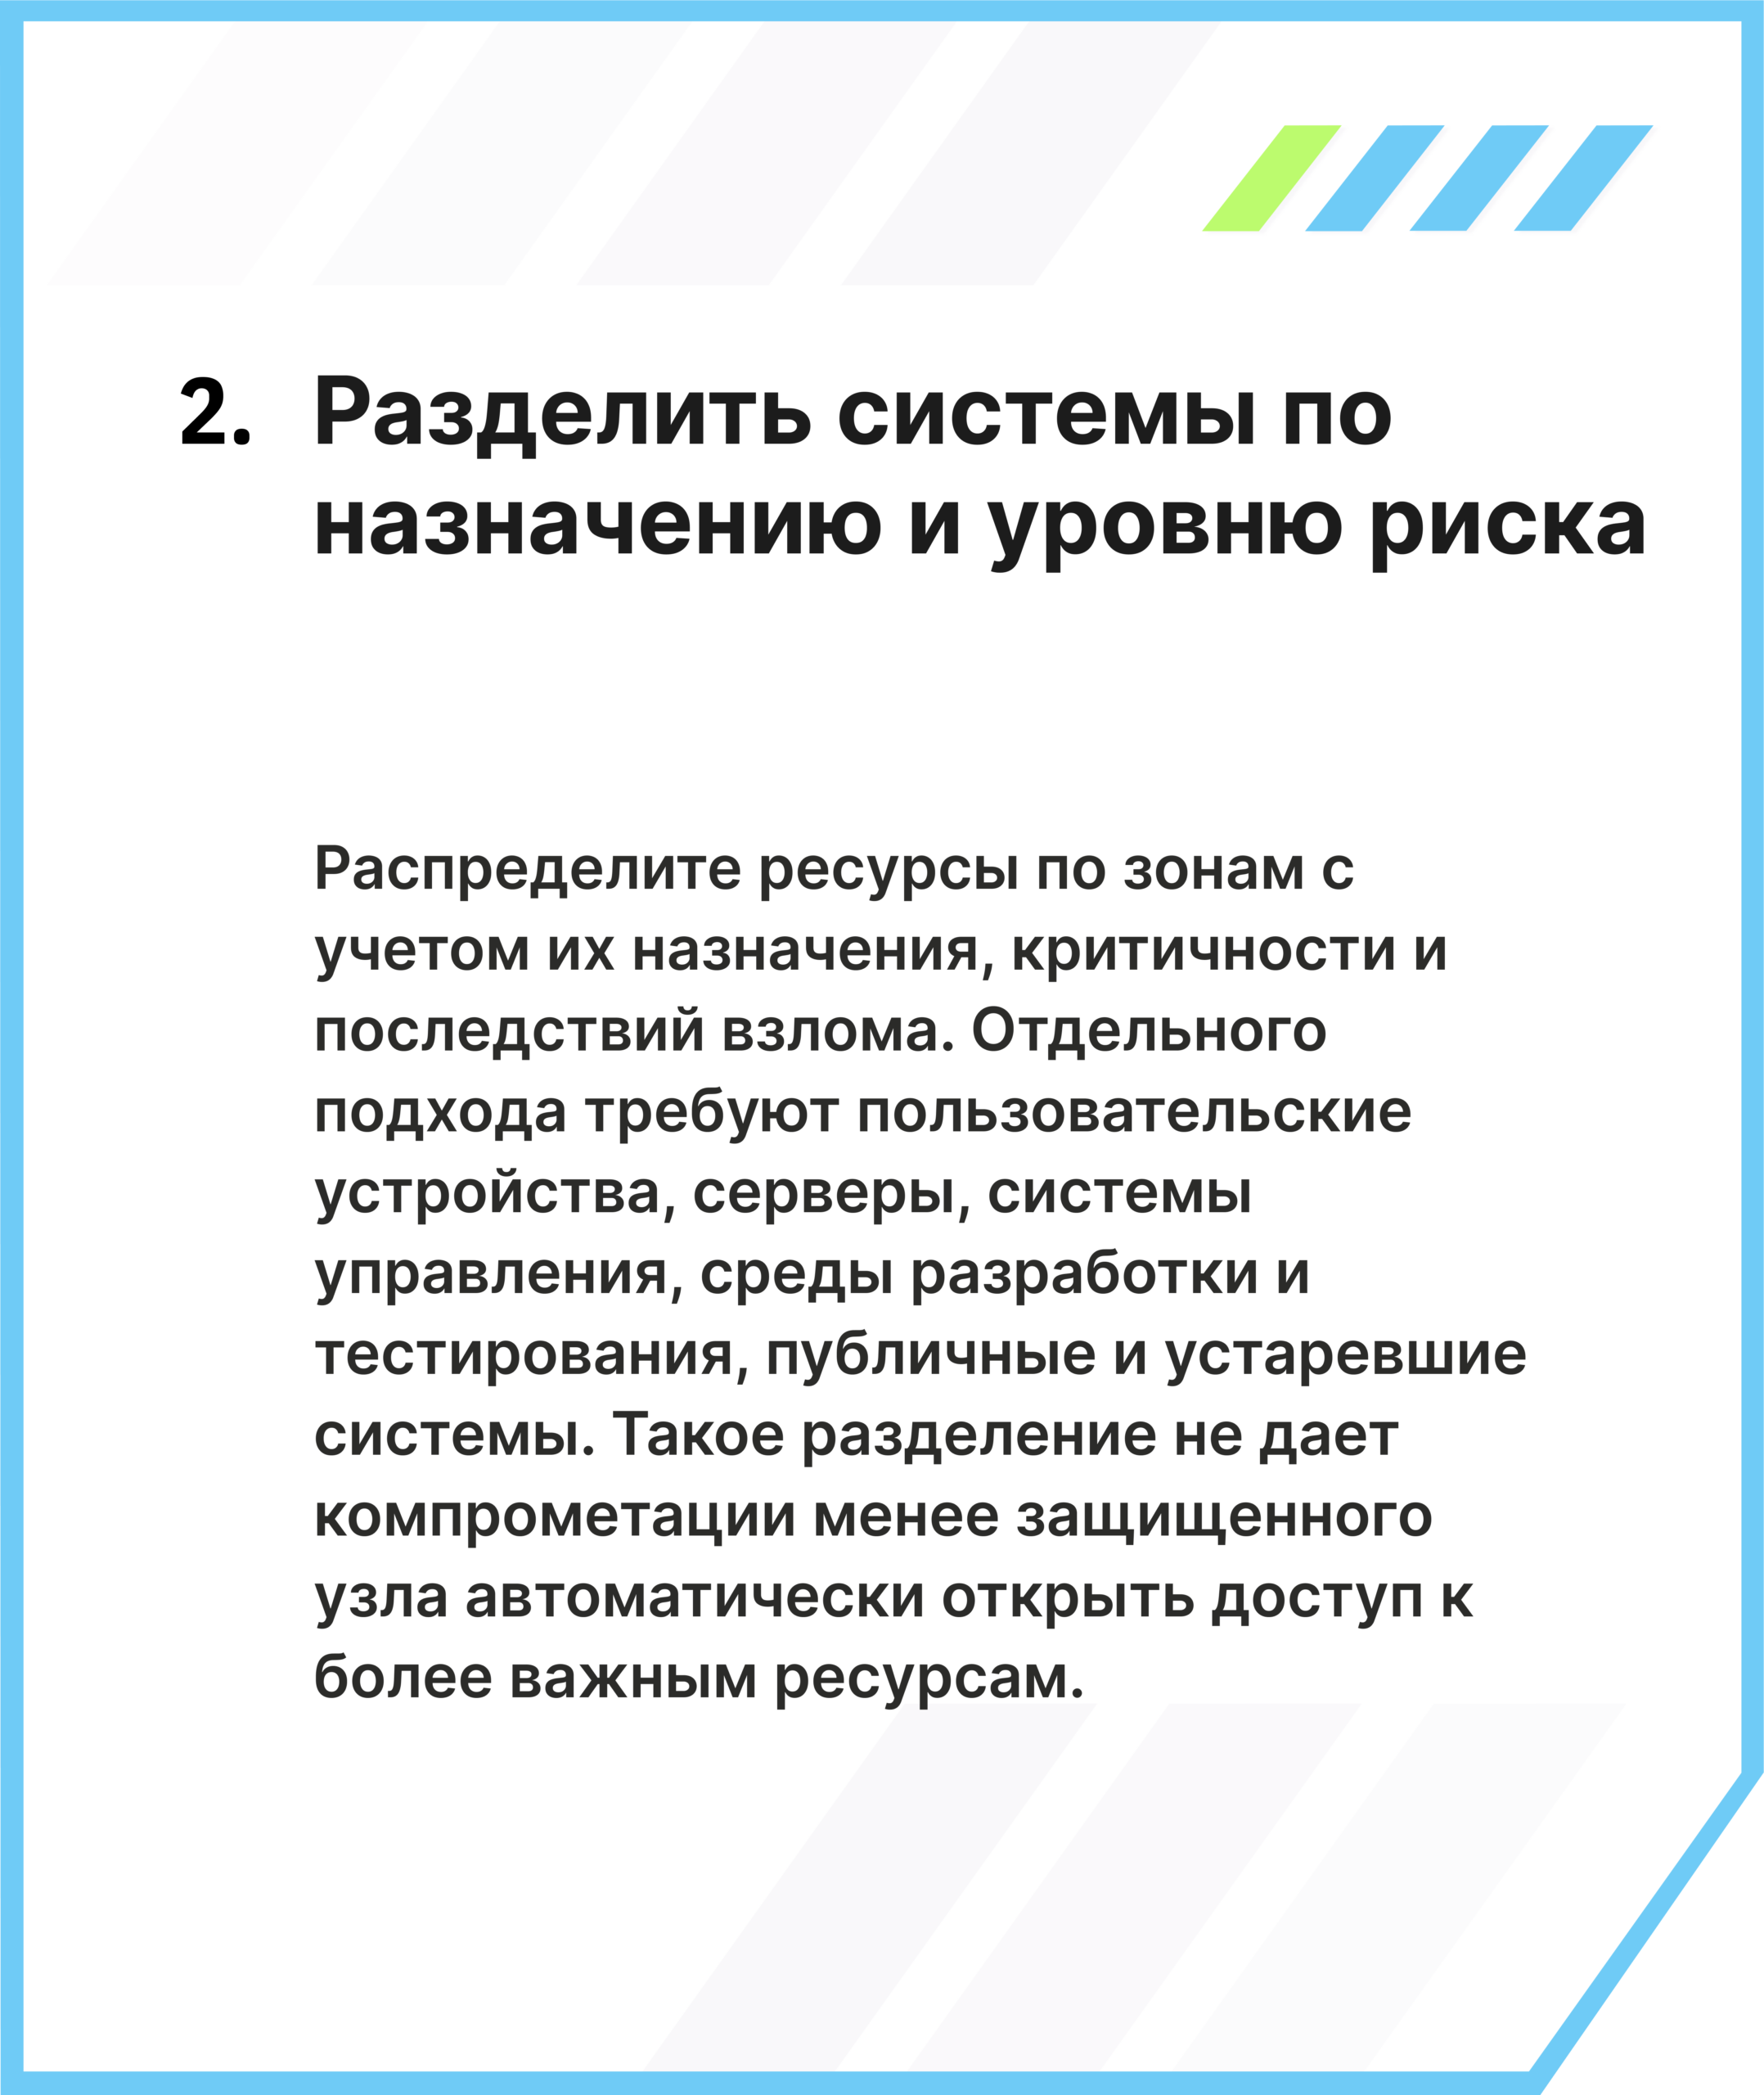
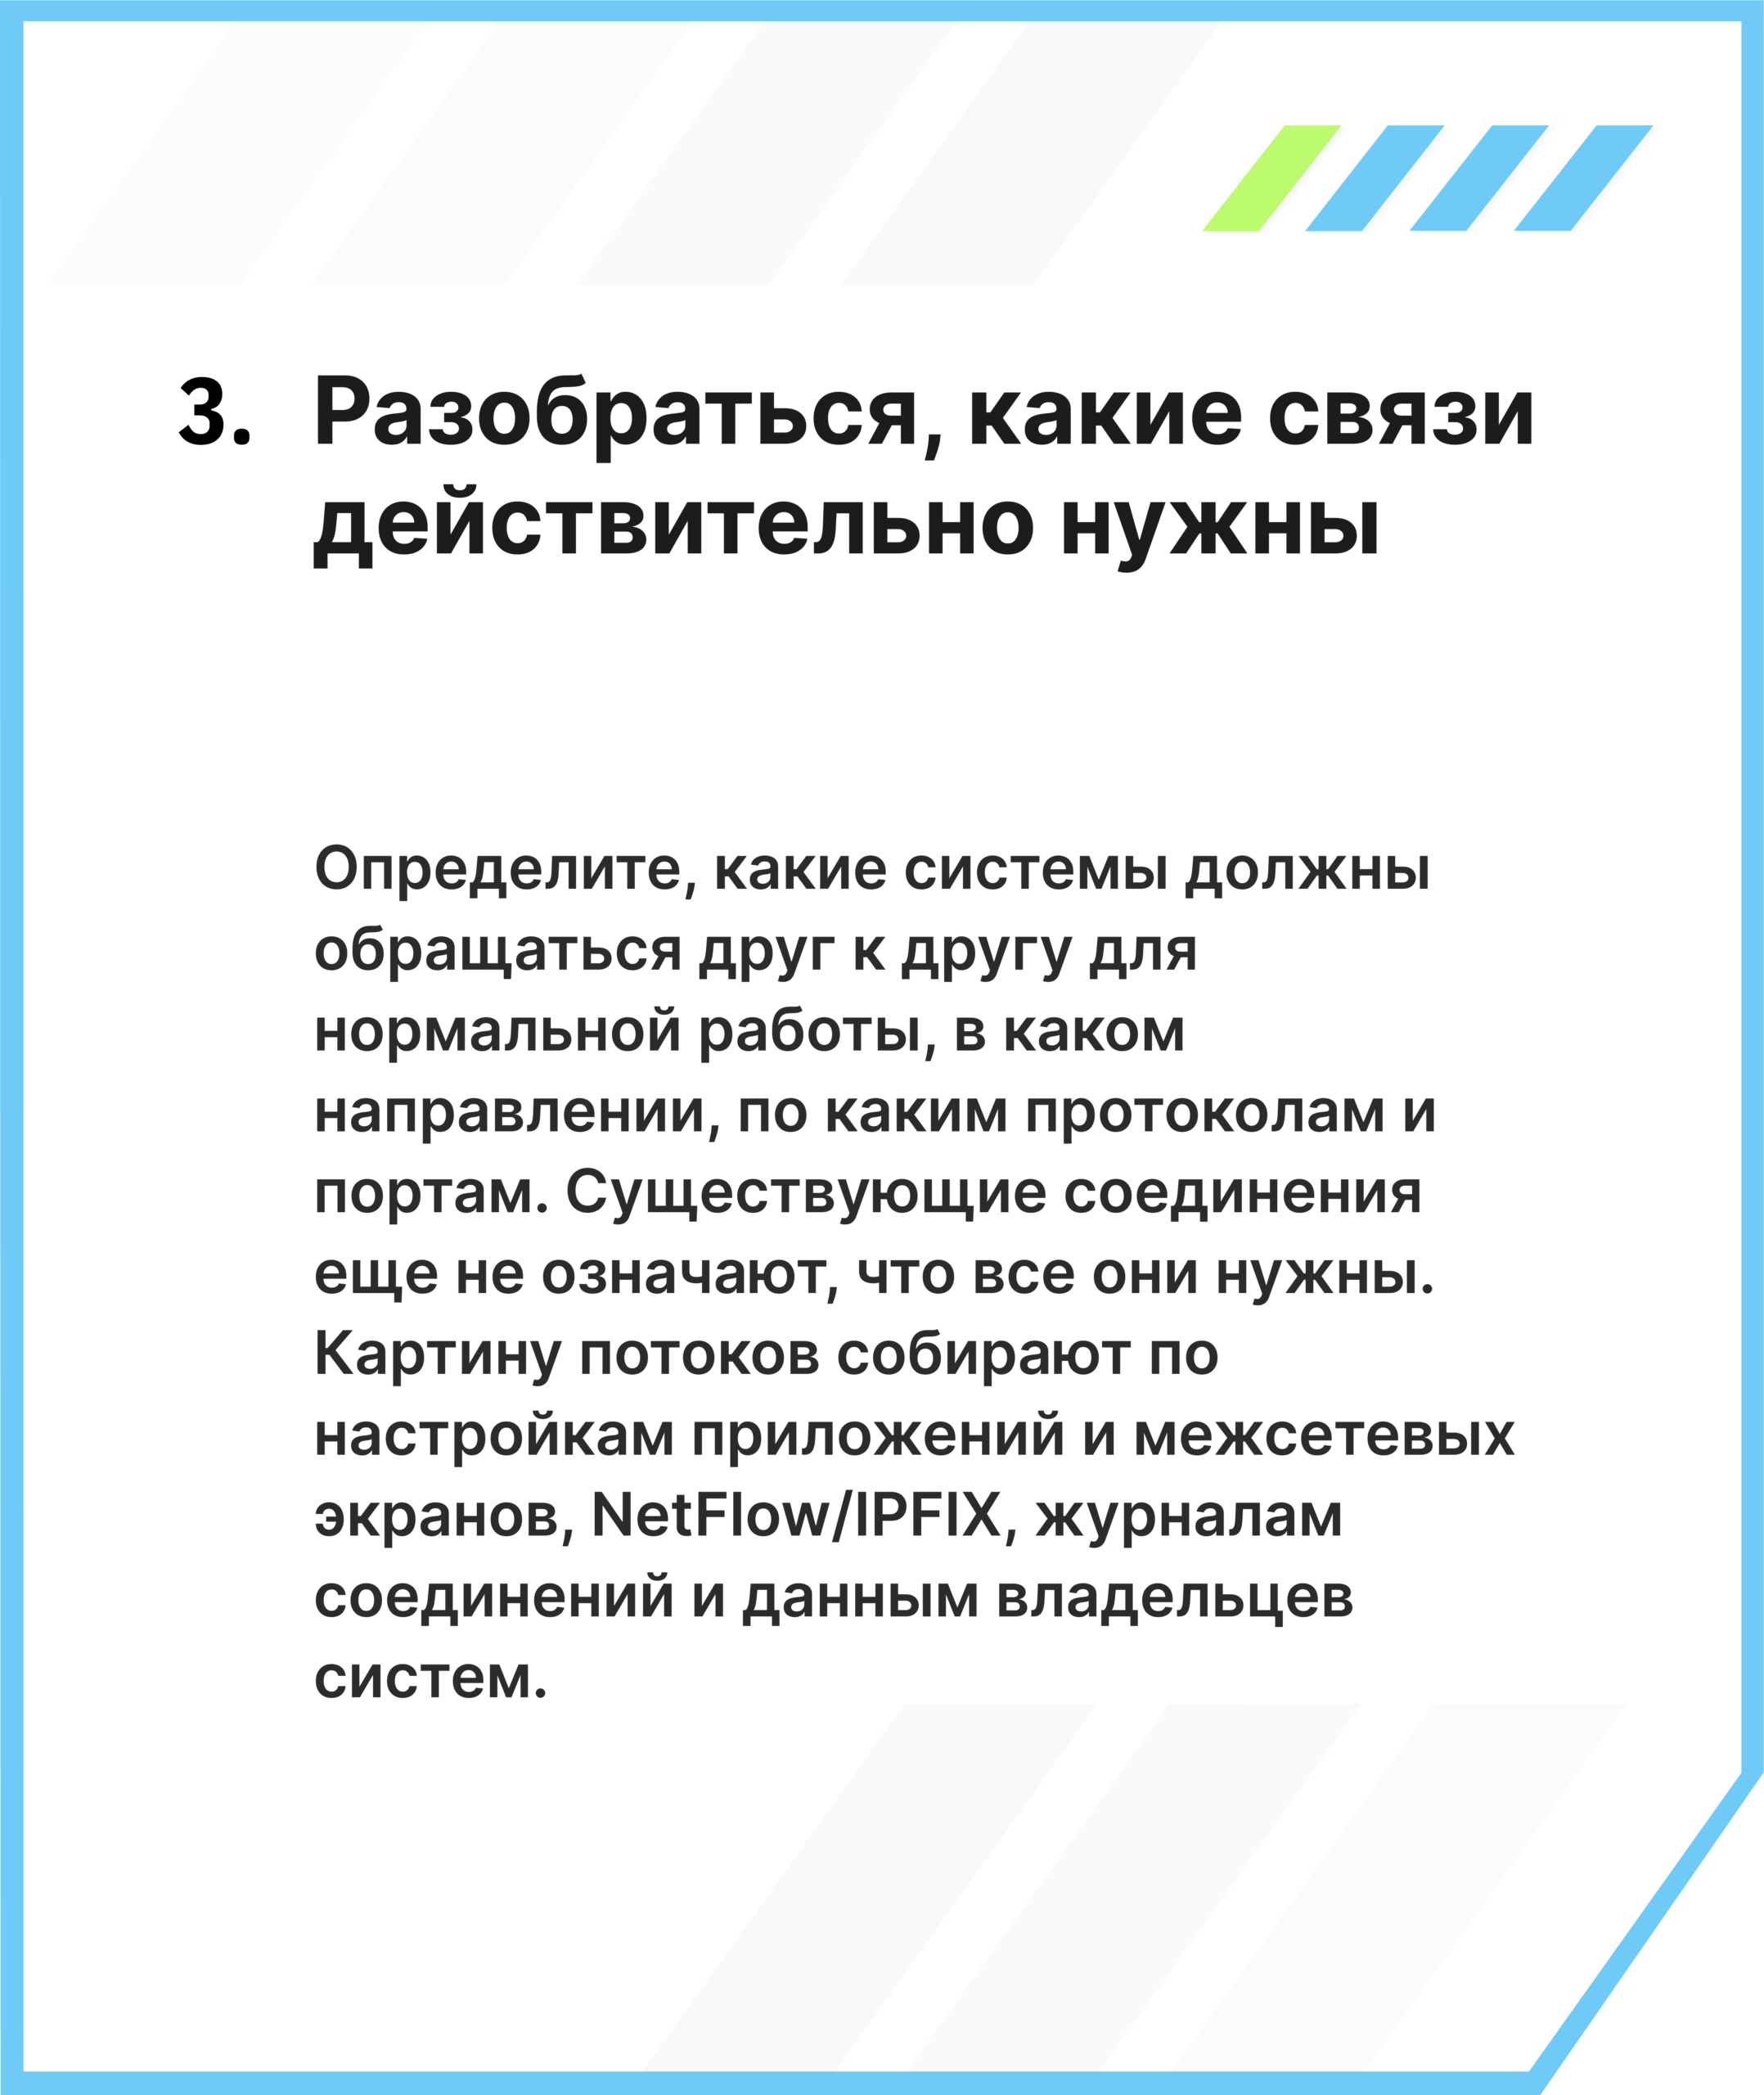
Сегментация со временем может ослабнуть: появляются новые системы, временные разрешения становятся постоянными, меняются маршруты и способы администрирования. Поэтому недостаточно однажды разделить сеть на зоны. Нужно следить, какие связи возникают между ними, и периодически проверять, действительно ли одна скомпрометированная система не открывает путь к остальной инфраструктуре.

Читайте также