Новых CVE стало на 79% больше за квартал: у каждой третьей уязвимости эксплойт появляется в день публикации
В третьем квартале 2026 года в NVD опубликовано 36,9 тыс. CVE — на 79% больше, чем во втором квартале (20,6 тыс.), следует из исследования ARKTIS и GSOC «Газинформсервиса». Рекордный рост сопровождается сжатием сроков: у каждой третьей уязвимости публичный PoC появляется в день публикации или раньше, и у специалистов ИБ нет запаса времени на установку обновления. Публичный PoC получили 546 новых CVE, из них 192 — критического уровня. При этом CVSS больше не предсказывает реальные атаки: 14 из 46 уязвимостей из каталога KEV не проходят порог 9.0, а у пяти оценок нет вовсе. Для приоритизации одного CVSS недостаточно: критичная оценка вместе с четырьмя и более публичными PoC дает 43% попаданий в KEV.
В третьем квартале 2026 года выявлено на 79% больше новых CVE (Common Vulnerabilities and Exposures, общие уязвимости и угрозы), чем во втором квартале. Этот рекордный рост числа публикуемых уязвимостей сопровождается сжиманием сроков выпуска эксплойтов — у каждой третьей CVE он появляется в тот же день, когда становится известно об уязвимости. Это следует из исследования команды ARKTIS и GSOC компании «Газинформсервис», предоставленного SecPost.
В третьем квартале в NVD было опубликовано 36,9 тыс. CVE, тогда как во втором квартале 2026 года было зафиксировано всего 20,6 тыс. При этом публичный PoC (Proof-of-Concept, доказательство концепции, подтверждающее, что уязвимость можно эксплуатировать) получили 546 новых CVE. Из них 192 (35%) — критического уровня, еще 157 (29%) — высокого по CVSS (шкала оценки уровня опасности уязвимости).
Исследователи отмечают, что метку PoC получает примерно одна из 68 новых CVE, и их доля снижается. Уязвимости выявляются быстрее, чем разрабатываются PoC. Однако, как отмечается, опасна не сама доступность PoC, а скорость их появления — у 176 из 543 новых CVE с известной датой PoC он появлялся в день выхода уязвимости или раньше. «Для трети новых уязвимостей публичный PoC появляется не позже публикации самой уязвимости, и у специалистов ИБ нет запаса времени на установку обновления», — сказано в исследовании.

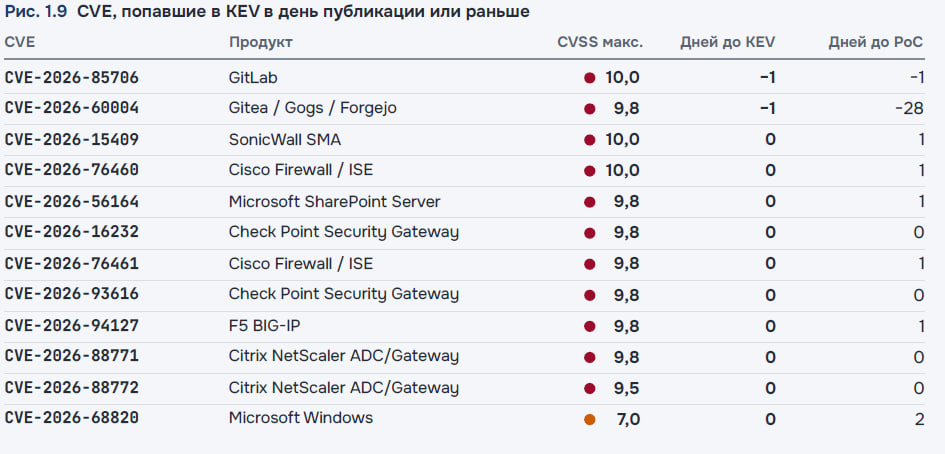
При этом исследователи «Газинформсервиса» отмечают, что CVSS больше не предсказывает реальные атаки. Из 546 новых уязвимостей, имеющих PoC, 46 отнесены к KEV (Known Exploited Vulnerabilities, каталог эксплуатируемых уязвимостей CISA). Из них 43 — по данным каталога, еще 3 — по данным системы мониторинга ARKTIS. При этом 14 из 46 не проходят порог CVSS 9.0, у 9 оценка ниже, а у 5 оценок нет.
Из 192 критичных CVE в KEV оказались 32 (17%), из 157 высоких — 6 (4%). При этом 14 из 46 уязвимостей KEV (30%) критичными не считаются — у девяти оценка ниже 9.0, у пяти оценки нет. Для приоритизации одного CVSS недостаточно: критичная оценка вместе с четырьмя и более публичными PoC дает 43% попаданий в KEV. Одиночный PoC при оценке ниже 9,0 или без оценки — 2%.
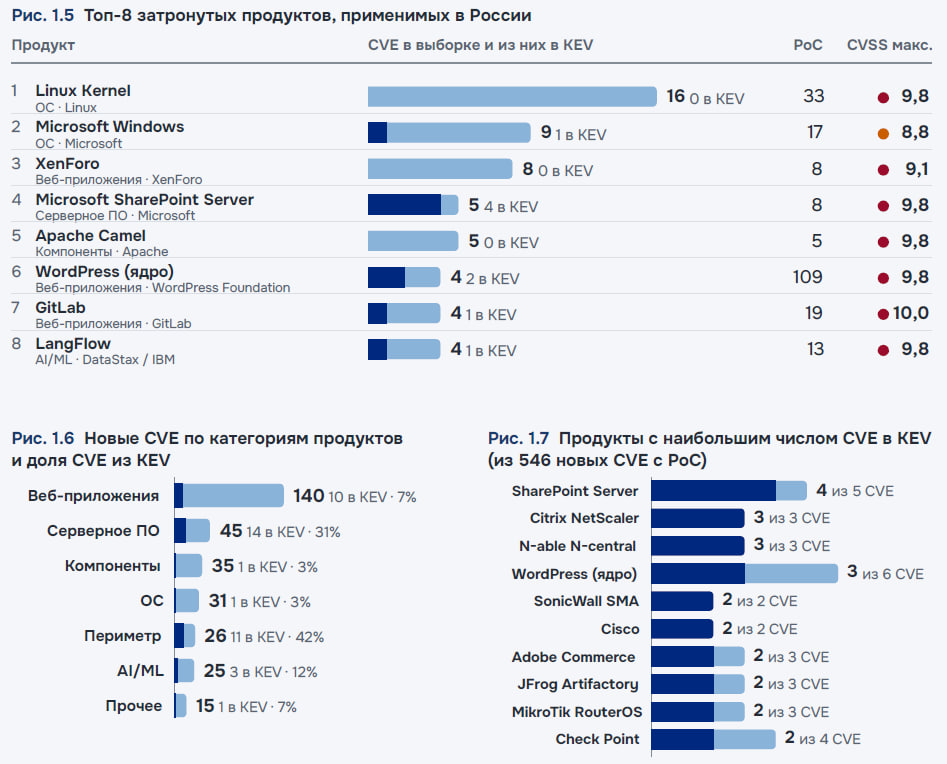
Прежде всего атакуют периметр и корпоративную инфраструктуру:

- SharePoint (4 CVE) — в июле хакеры использовали уязвимость для удара по Министерству внутренней безопасности США (Department of Homeland Security, DHS), писал SecPost;
- Citrix NetScaler (3 CVE) — в России 205 доступных из сети хостов, выяснил SecPost;
- N-able (3 CVE);
- Ядро WordPress (3 CVE) — SecPost рассказывал, как хакеры использовали профили Steam для скрытого управления почти 2 тыс. сайтов на WordPress;
- SonicWall SMA (2 CVE);
- Check Point (2 CVE);
- Adobe Commerce (2 CVE);
- JFrog Artifactory (2 CVE);
- MikroTik RouterOS (2 CVE) — в России около 100 тыс. уязвимых устройств, выяснил SecPost;
- Cisco (2 CVE).
Как отмечают исследователи, если наложить три условия — критичность, применимость в России и эксплуатацию, — то останется 32 CVE из 546. Но если снять порог CVSS, то эксплуатируемых и применимых в России будет 46.
Примечательно, что больше половины актуальных CVE — старые. За третий квартал вышли PoC для 982 CVE — новых среди них лишь 427. Аналитики отмечают, что чем старше уязвимость, тем чаще она встречается в KEV.
«Для 213 давно известных CVE — в том числе 51 опубликованной до 2025 года — в квартале вышел первый публичный PoC за всю их историю: закрытие старых уязвимостей остаётся актуальным», — пишут исследователи.
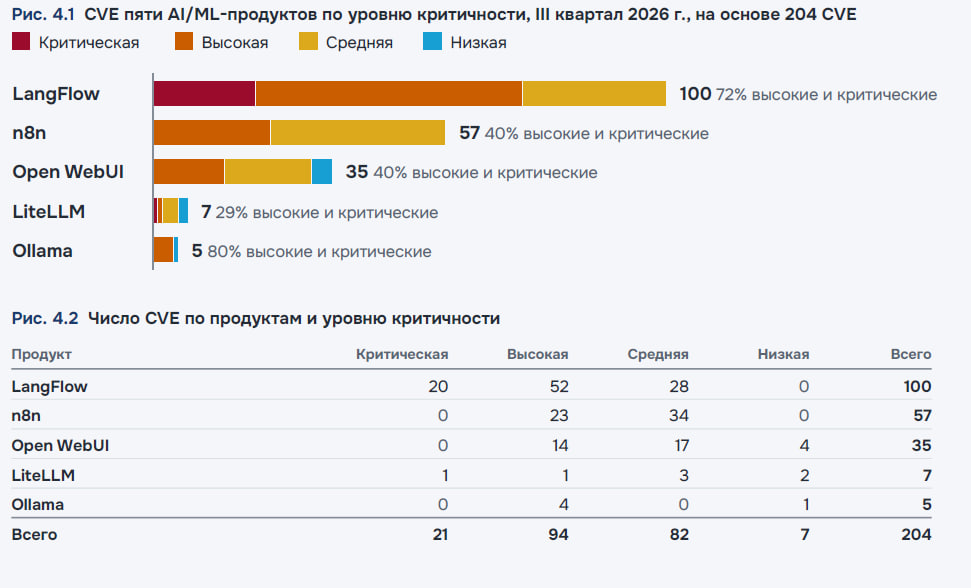
Но появляются и новые поверхности атаки — AI/ML-инфраструктура. В выборке из пяти популярных продуктов (LangFlow, n8n, Open WebUI, LiteLLM, Ollama) выявлено 204 уязвимости, более половины из которых имеют высокую или критическую оценку. В «Газинформсервисе» отмечают, что уязвимости шлюзов вроде LiteLLM могут привести к утечке ключей провайдеров, а ошибки в оркестраторах (n8n) — дать доступ к внутренним сервисам.
Самым проблемным оказался LangFlow, на который приходится 49% CVE выборки.

Читайте также