Критическая уязвимость в GitLab с рейтингом 10,0: под угрозой все версии с 2014 года — в России тысячи установок
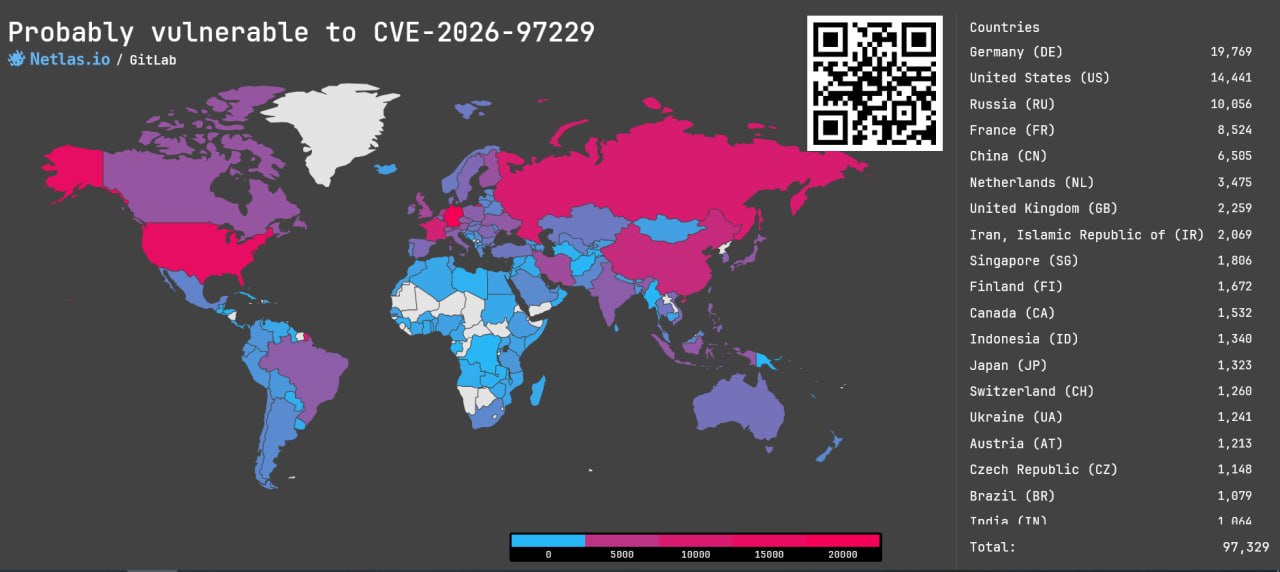
GitLab выпустила исправление критической уязвимости CVE-2026-110264 с максимальным рейтингом по CVSS — 10,0. Она позволяет неаутентифицированному атакующему выполнять произвольный код на сервере через integer overflow в компиляторе регулярных выражений, а угроза затрагивает все версии начиная с 7.0, выпущенной в 2014 году. В зоне риска — самостоятельно размещенные серверы GitLab CE/EE, которые, по данным Netlas.io, в России насчитывают порядка 10 тысяч установок под предыдущую уязвимость.
Команда GitLab выпустила исправление критической уязвимости, позволяющей реализовывать удаленное выполнение кода. Уязвимость CVE-2026-110264 имеет наивысший рейтинг критичности по CVSS — 10,0. Угроза действительна для всех версий GitLab, начиная с 7.0, выпущенной еще в 2014 году, следует из уведомления GitLab.
Уязвимость позволяла неаутентифицированному атакующему выполнять произвольный код на GitLab-сервере. Для этого используется integer overflow в компиляторе регулярных выражений, уточняет в своем предупреждении в Telegram-канале российский ИБ-вендор Metascan.
12 октября GitLab выпустил патч для устранения уязвимости GitLab CVE-2026-97229, создающей аналогичные угрозы. Однако предыдущая уязвимость затрагивала версию 19.2 и более поздние. По данным Netlas.io, предыдущая уязвимость могла затрагивать порядка 10 тысяч устройств в России.

Новая уязвимость создает риски для всех версий, вплоть до 7.0. Затронуты все версии от 7.0 до 18.11.13, от 19.0 до 19.0.10, от 19.1 до 19.1.9, от 19.2 до 19.2.9, от 19.3 до 19.3.6, от 19.4 до 19.4.3 и от 19.5 до 19.5.1. В зоне риска самостоятельно размещенные серверы GitLab CE/EE.
«GitLab остаётся одной из самых популярных систем управления кодом и CI/CD в России, особенно в корпоративном секторе. В основном это самостоятельно развёрнутые инсталляции бесплатной редакции Community Edition. Встречаются компании, которые не проводят обновление GitLab по разным причинам», — заявлял в комментарии TAdviser старший консультант отдела безопасности жизненного цикла разработки ПО Infosecurity Сергей Гаркуша.
Как пишет The Hacker News, уязвимость затрагивает встроенный в Ruby механизм компиляции регулярных выражений — Onigmo. GitLab включает его в свои пакеты и вносит в него исправления при сборке собственных версий.
Официальных данных об активной эксплуатации CVE-2026-110264 пока нет.
Читайте также